 0498 70 98 60
Guide sécurité WordPress : le dossier complet pour le Luxembourg
Derrière un site WordPress compromis, il y a rarement un attaquant qui a choisi sa victime : un programme a balayé des milliers d’adresses et trouvé une faille publiée depuis des mois. Ce guide sécurité WordPress est pensé pour les PME, commerces, fiduciaires et professions libérales du Luxembourg qui veulent comprendre ce qui les menace, savoir quoi faire le jour de l’incident et réduire durablement le risque.
L’agence Référenceur accompagne les entreprises du Grand-Duché, de Luxembourg-Ville jusqu’au nord du pays, pour auditer, assainir et consolider leur installation WordPress, entièrement en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Chaque partie de ce guide sécurité WordPress renvoie vers un article dédié. Pour un premier coup d’œil, une analyse gratuite de sécurité est proposée sur cette page ; si l’intrusion est déjà avérée, notre page consacrée au dépannage d’un site WordPress piraté détaille notre façon d’intervenir.
Pourquoi les robots s’intéressent aussi aux petits sites
Un robot d’attaque ignore votre secteur : il teste des failles connues sur tout ce qui répond. Le site d’une boulangerie de Dudelange et celui d’une société de gestion installée à Strassen reçoivent exactement les mêmes requêtes.
Le noyau de WordPress est suivi par une équipe de sécurité et reçoit des versions correctives sans tarder. Les intrusions profitent donc de ce qui gravite autour : extensions laissées sans mise à jour, thème premium dont la licence a expiré, mot de passe recyclé, hébergement mutualisé mal cloisonné. Notre article sur les extensions WordPress vulnérables explique comment repérer les composants fragiles.
Le contexte local ajoute une particularité : de nombreux sites existent en français, allemand, anglais et parfois luxembourgeois. Quatre langues, c’est souvent une extension de traduction supplémentaire et des pages que personne ne relit, idéales pour dissimuler du contenu injecté.
Deux causes reviennent sans cesse : les thèmes et extensions crackés, téléchargés pour économiser une licence et livrés avec une porte dérobée, et le vol d’identifiants par un faux e-mail de connexion. Si un administrateur inconnu apparaît, consultez notre analyse du compte admin WordPress piraté.
Le guide sécurité WordPress en cinq piliers
Empiler les extensions de sécurité ne constitue pas une stratégie. La protection repose sur cinq piliers complémentaires. Le tableau distingue ce qui relève de vous et ce qui exige un accès technique.
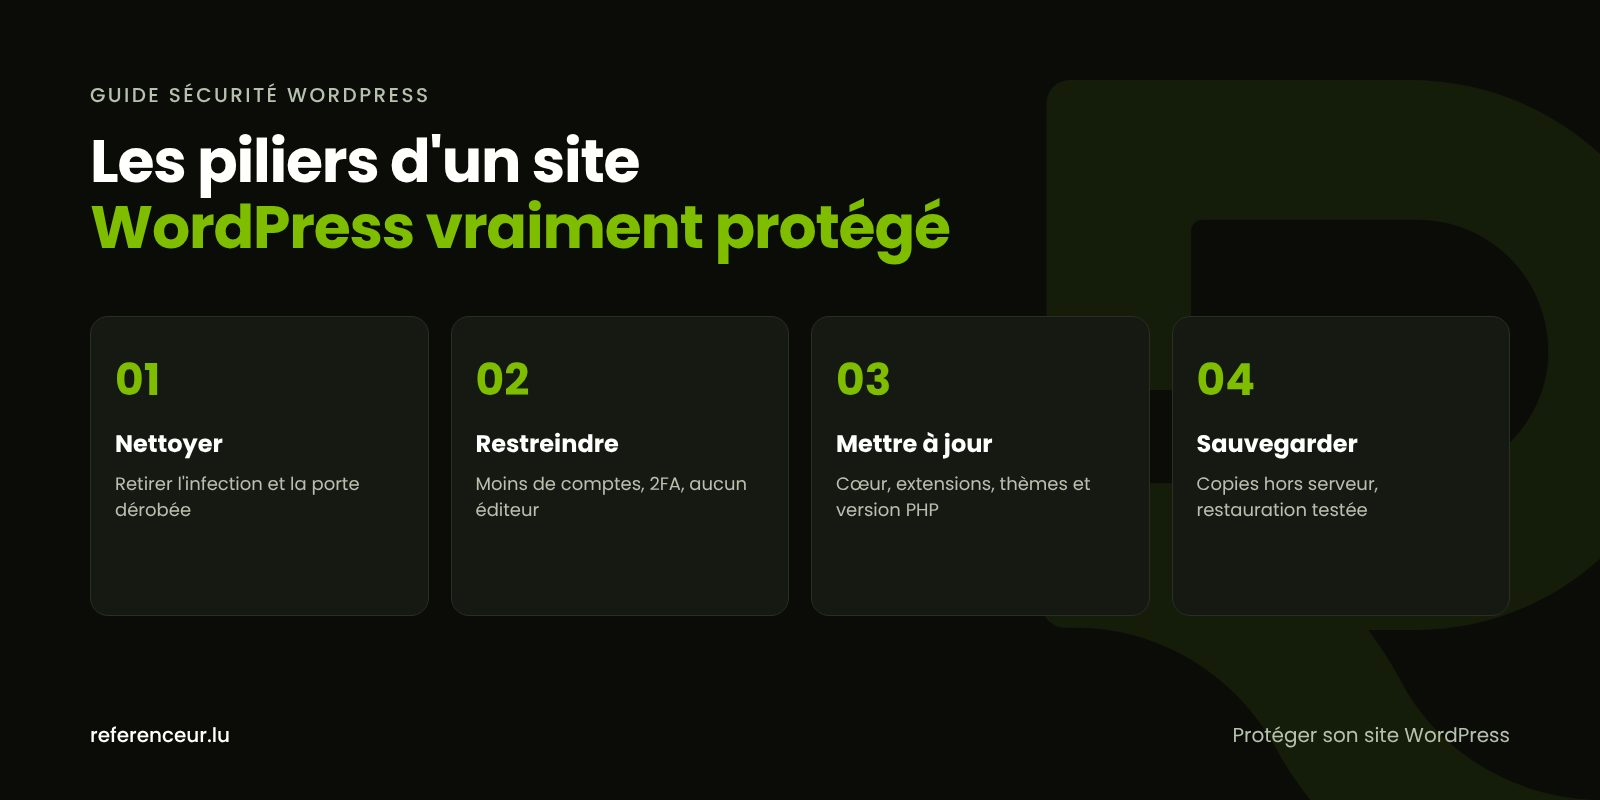
| Pilier | Ce que vous pouvez faire | Ce que fait le technicien |
|---|---|---|
| Nettoyer | Consigner les anomalies, garder une copie de l’état infecté, changer vos mots de passe | Analyse des fichiers et de la base, suppression des scripts cachés, étude des journaux du serveur |
| Restreindre | Activer l’authentification à deux facteurs, supprimer les comptes d’anciens collaborateurs | Pare-feu applicatif, droits sur les fichiers, cloisonnement des sites hébergés |
| Mettre à jour | Appliquer les mises à jour mineures, désinstaller ce qui ne sert plus | Essai des versions majeures en préproduction, passage à une version de PHP maintenue |
| Sauvegarder | Connaître l’emplacement et la fréquence des copies | Copies automatisées hors serveur, restaurations de contrôle planifiées |
| Contrôler | Lire les alertes de la Search Console et de l’hébergeur | Vérification d’intégrité, compte rendu périodique, procédure d’incident écrite |
Nettoyer signifie retirer la cause et pas seulement la partie visible : un script effacé réapparaît si le fichier qui le réécrit reste en place. La méthode complète figure dans notre guide pour supprimer un malware WordPress.
Restreindre revient à diminuer les points d’entrée : moins d’administrateurs, un rôle adapté à chaque personne, aucun éditeur de code dans le tableau de bord. Les réglages officiels sont rassemblés dans l’article sur le durcissement de WordPress.
Mettre à jour concerne le cœur, les extensions, les thèmes et PHP. Le tableau des versions supportées de PHP indique que la branche 8.2 ne recevra plus aucun correctif de sécurité après le 31 décembre 2026. Voyez notre méthode de mise à jour WordPress et le dossier consacré à la version de PHP de votre site.
Sauvegarder n’a de valeur que si la copie est récente, conservée hors du serveur de production et déjà restaurée au moins une fois à titre d’essai. Fréquence, durée de rétention et tests sont abordés dans le guide sauvegarde WordPress.
Incident en cours : l’ordre des priorités
Passez d’abord en revue les indices d’un site WordPress piraté. Si le soupçon se confirme, tenez-vous à un ordre précis plutôt qu’à l’improvisation :
- Consignez les faits : heure de la découverte, adresses touchées, captures prises sur ordinateur et sur mobile.
- Isolez le site derrière une page de maintenance pour ne plus exposer vos visiteurs.
- Prévenez l’hébergeur : il conserve les journaux qui permettent de dater l’intrusion.
- Archivez l’état infecté, fichiers et base de données, avant la moindre modification.
- Changez chaque accès : espace d’hébergement, boîte mail, SFTP, base de données, comptes WordPress.
- Identifiez la faille exploitée, sans quoi l’infection reviendra.
- Assainissez ou restaurez une copie antérieure à l’attaque, puis appliquez toutes les mises à jour.
- Gardez un œil sur le site et sollicitez un réexamen auprès de Google si un avertissement s’affiche.
Chaque étape est développée dans notre plan d’action site WordPress piraté : que faire.
Spam, redirections, liste noire : les scénarios fréquents
Le spam SEO fabrique des centaines de pages en japonais ou de fausses boutiques sur votre domaine ; vous ne les voyez pas, Google si. Voyez notre article sur le spam SEO japonais dans WordPress.
Une redirection malveillante détourne une partie de vos visiteurs vers des escroqueries, souvent seulement sur smartphone ou après un clic dans les résultats de recherche. Le diagnostic est détaillé dans redirection malveillante WordPress.
Si Google repère du code malveillant ou une page d’hameçonnage, un message d’alerte peut s’afficher dans le navigateur comme dans les résultats. La marche à suivre pour en sortir est décrite dans site WordPress sur liste noire Google.
Un serveur compromis sert aussi de relais à des campagnes d’e-mails indésirables : voyez WordPress envoie du spam par e-mail.
CNPD, CIRCL, Police grand-ducale : qui prévenir
Un site piraté peut laisser fuiter des données personnelles : demandes de devis, inscriptions à une newsletter, comptes clients. Le RGPD impose alors de notifier la violation à la Commission nationale pour la protection des données (CNPD) dans les 72 heures après en avoir pris connaissance, sauf si elle n’engendre pas de risque pour les droits et libertés des personnes. La CNPD publie un formulaire de notification dédié sur cnpd.public.lu.
Si le risque est élevé, les personnes concernées doivent aussi être prévenues. Toute violation, même non notifiée, doit en outre être consignée en interne, et la CNPD peut demander à consulter ce registre. Notre article fuite de données sur un site WordPress et RGPD reprend ces étapes, sans remplacer l’avis d’un juriste.
Côté technique, le CIRCL (Computer Incident Response Center Luxembourg) est l’équipe de réponse aux incidents du secteur privé, des communes et des entités non gouvernementales. Le GOVCERT.LU s’adresse, lui, aux ministères, aux administrations de l’État et aux opérateurs d’infrastructures critiques. Une intrusion peut enfin faire l’objet d’une plainte auprès de la Police grand-ducale.
Protéger son site WordPress au fil de l’année
De nouvelles failles d’extensions sont rendues publiques chaque semaine. Pour protéger son site WordPress sans en faire un second métier, un rythme régulier suffit :
- Toutes les semaines : appliquer les correctifs de sécurité, vérifier que la dernière sauvegarde a abouti.
- Tous les mois : passer les comptes en revue, retirer les extensions inutilisées, ouvrir le rapport « Problèmes de sécurité » de la Search Console.
- Tous les trimestres : restaurer une sauvegarde sur un environnement de test, contrôler la version de PHP et l’intégrité des fichiers.
- Une fois par an : changer les mots de passe critiques et réexaminer l’offre d’hébergement.
Deux réglages issus de la documentation officielle rendent ce travail concret. Le premier désactive l’éditeur de thèmes et d’extensions du tableau de bord, grâce à une constante placée dans wp-config.php :
define( 'DISALLOW_FILE_EDIT', true );Le second compare, via WP-CLI, les fichiers présents sur le serveur aux empreintes publiées par WordPress.org, pour le cœur puis pour les extensions :
wp core verify-checksums
wp plugin verify-checksums --all
Un accompagnement à distance, d’Esch-sur-Alzette à Clervaux
Une infection se traite sur le serveur, pas dans vos locaux. Nous travaillons donc 100 % en visioconférence : vous suivez l’intervention depuis votre poste, que vos collaborateurs soient en télétravail, frontaliers ou non.
Le déroulé : un appel de diagnostic avec partage d’écran, l’ouverture d’accès temporaires et nominatifs, l’intervention technique, puis une restitution enregistrée qui liste les points à surveiller. Un point visio mensuel peut ensuite encadrer la maintenance.
Pour un projet de création ou de refonte, découvrez notre agence web au Grand-Duché ou notre page dédiée aux entreprises d’Esch-sur-Alzette.
Guide sécurité WordPress : vos questions
Mon site est modeste : intéresse-t-il vraiment les pirates ?
Oui, parce que les attaques sont automatisées et ne trient pas les cibles selon leur taille. Un site vitrine sert à héberger du spam, à rediriger des visiteurs ou à expédier des e-mails frauduleux. Sa valeur pour l’attaquant tient à son nom de domaine et à son serveur, pas au chiffre d’affaires de l’entreprise qui l’exploite.
Quelle extension installer pour protéger son site WordPress ?
Aucune ne suffit à elle seule. Un pare-feu applicatif ou un scanner ajoute une couche utile, mais ne remplace ni les mises à jour, ni les sauvegardes testées, ni une gestion stricte des comptes. Pour protéger son site WordPress, mieux vaut un outil bien configuré et suivi que plusieurs solutions qui se chevauchent et alourdissent chaque page.
Un site en quatre langues est-il plus exposé ?
Il réclame davantage de vigilance. Chaque langue ajoute des pages, souvent une extension de traduction, et des contenus que l’équipe relit rarement. Une version allemande ou anglaise délaissée peut héberger du contenu injecté durant des semaines. Contrôlez chaque sous-répertoire linguistique dans la Search Console et avec une recherche site: ciblée.
Mon entreprise relève-t-elle de la loi NIS2 ?
La loi du 5 mai 2026, entrée en vigueur le 10 mai 2026, transpose la directive NIS2. Elle vise des entités essentielles ou importantes dans des secteurs listés ; l’ILR est l’autorité compétente pour la grande majorité des secteurs. Beaucoup de petites structures n’en relèvent pas directement, mais le RGPD s’applique dès que votre site traite des données personnelles.
Le CIRCL peut-il remettre mon site en état ?
Le CIRCL aide les organisations du secteur privé et les communes à gérer les aspects techniques et organisationnels d’un incident, et peut faire le lien avec d’autres équipes de réponse. Son niveau d’aide dépend de la gravité du cas : la remise en état du site s’organise en pratique avec votre hébergeur ou votre prestataire.
Ce guide sécurité WordPress vaut-il pour une boutique WooCommerce ?
Oui, avec des enjeux plus lourds : une boutique stocke des données clients et dépend d’extensions de paiement. Les cinq piliers s’appliquent de la même manière, avec une attention particulière aux comptes clients, aux modules de paiement et aux sauvegardes de la base, qui renferme tout l’historique des commandes et des factures.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Un doute sur la sécurité de votre site WordPress ? Réservez un appel visio de diagnostic : écran partagé, nous examinons ensemble les symptômes, les accès et les sauvegardes, puis nous fixons un plan d’action réaliste pour votre entreprise.