 0498 70 98 60
Compte administrateur WordPress piraté : reprendre vos accès et protéger vos clients
Lundi matin, votre mot de passe ne fonctionne plus, un utilisateur baptisé « support-wp » est apparu dans la liste et une extension inconnue s’est installée pendant le week-end. Un compte administrateur WordPress piraté donne à un inconnu le pouvoir de tout faire : publier, détourner vos visiteurs, déposer du code malveillant et parcourir les données de vos clients.
L’agence Référenceur accompagne les PME, fiduciaires, professions libérales et associations du Grand-Duché pour reprendre la maîtrise de leurs accès WordPress : recensement des comptes, fermeture méthodique des portes, double authentification et redistribution des rôles, entièrement en visioconférence. Ce guide fixe l’ordre des opérations.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Compte administrateur WordPress piraté : les signaux d’alerte
Le signe le plus clair reste un administrateur que personne ne reconnaît, souvent affublé d’un nom technique ou presque identique à celui d’un collègue. D’autres symptômes doivent faire réagir : courriels de réinitialisation que vous n’avez pas demandés, articles publiés à trois heures du matin, modules ajoutés sans commande.
Certains indices sont plus discrets : adresse e-mail de votre profil remplacée, adresse du site modifiée dans les réglages, visiteurs renvoyés vers des pages inconnues, ou serveur qui se met à expédier des messages en masse. Notez chaque observation avec son horodatage : ce relevé guidera l’analyse.
Gardez en tête que l’accès frauduleux est une conséquence. L’intrus a pu deviner un mot de passe trop simple, réutiliser des identifiants dérobés sur un autre service ou profiter d’un module non corrigé pour se fabriquer un compte. Supprimer l’utilisateur ne suffit donc pas : il faut trouver par où il est passé.
Verrouiller avant de supprimer : la bonne séquence
Effacer tout de suite le compte suspect soulage, mais ce geste détruit des traces utiles et laisse parfois d’autres entrées ouvertes. Procédez plutôt dans cet ordre :
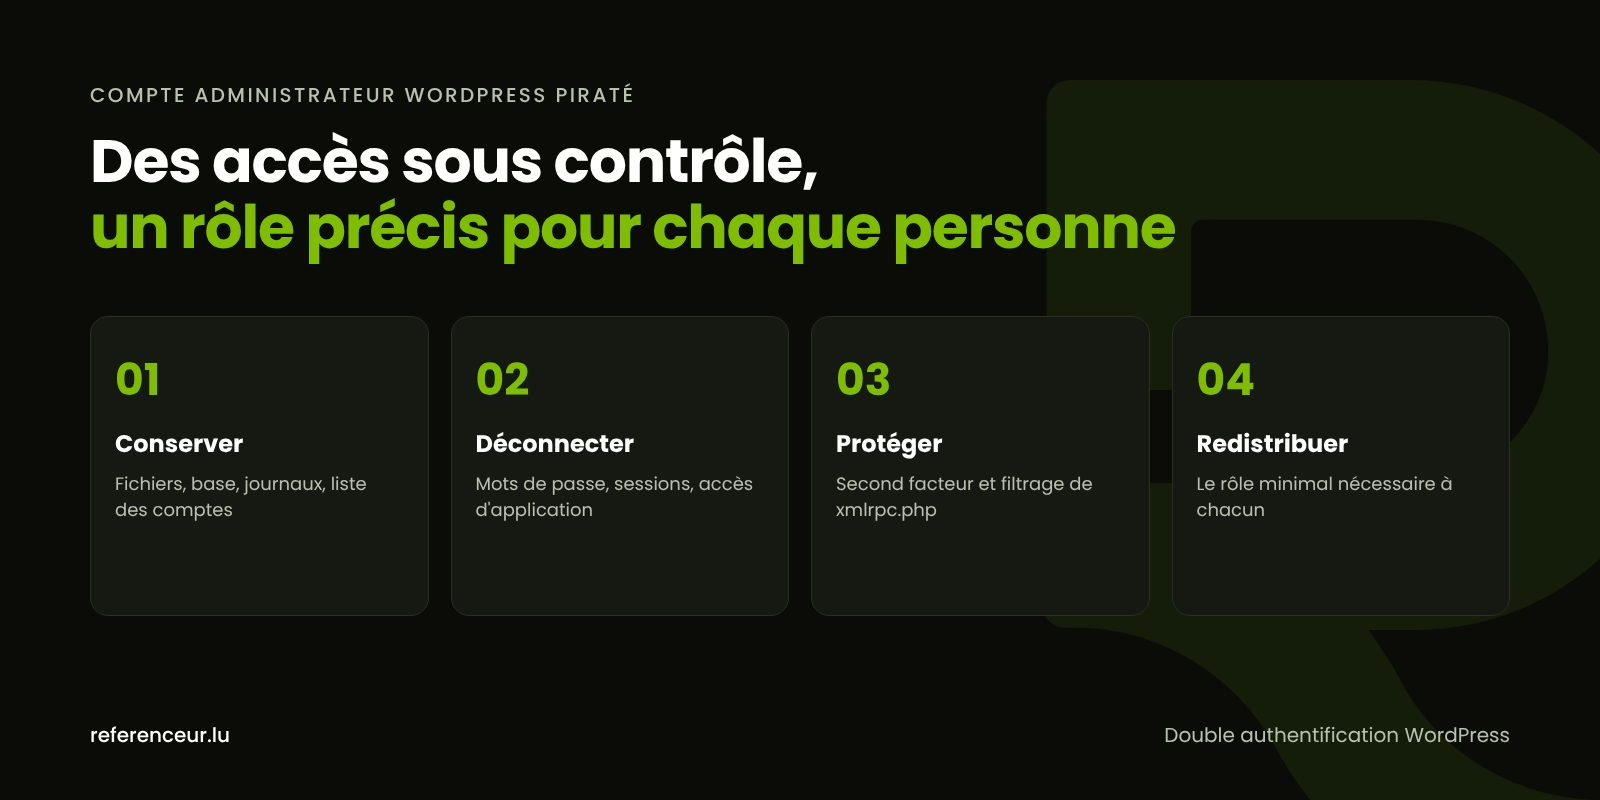
- Conserver les traces : copie des fichiers et de la base, journaux de l’hébergeur, capture de l’écran Utilisateurs.
- Dresser la liste des administrateurs avec adresse e-mail et date d’inscription, puis marquer ceux qui n’ont rien à faire là.
- Renouveler tous les mots de passe à privilèges, pas uniquement celui du compte visé.
- Déconnecter tout le monde : sessions actives, mots de passe d’application, clés et sels de wp-config.php.
- Changer les accès périphériques : espace d’hébergement, SFTP, utilisateur de la base, messagerie liée au site.
- Retirer les intrus en transférant leurs contenus à un compte légitime, puis rechercher la faille initiale.
Si l’hébergeur fournit un accès SSH, WP-CLI automatise une bonne partie du travail. Les commandes ci-dessous affichent les administrateurs, leur imposent un nouveau mot de passe, ferment les sessions d’un compte, listent ses mots de passe d’application et régénèrent les sels, ce qui force chacun à se reconnecter :
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp user reset-password $(wp user list --role=administrator --format=ids)
wp user session destroy 7 --all
wp user application-password list 7
wp config shuffle-salts
Remplacez 7 par l’identifiant de chaque compte à contrôler. Apparus avec WordPress 5.6, les mots de passe d’application permettent à un logiciel externe de se connecter sans le mot de passe principal : un intrus peut en générer un pour garder une entrée discrète après votre nettoyage.
Examinez enfin les fichiers : un accès frauduleux s’accompagne souvent d’un script capable de recréer l’administrateur dès qu’on l’efface. S’il revient, appliquez notre procédure pour nettoyer un malware WordPress avant d’aller plus loin.
Par où l’intrus est entré : mots de passe, xmlrpc.php, extensions
Les robots de force brute testent des milliers de combinaisons sur wp-login.php et xmlrpc.php. La page officielle de WordPress sur les attaques par force brute relève que xmlrpc.php est une cible fréquente, notamment via la méthode system.multicall, qui regroupe de nombreux essais dans un seul appel.
Si aucune application mobile ni aucun service tiers ne l’utilise, coupez xmlrpc.php ; dans le cas contraire, filtrez-le avec un pare-feu et une limite stricte de requêtes. Ce filtrage gagne à être placé en amont, au niveau du serveur, plutôt que dans WordPress, qui doit démarrer pour chaque tentative.
Renommer l’adresse de connexion réduit le bruit sans protéger réellement. Proscrivez aussi l’identifiant « admin » et les mots de passe recyclés d’un service à l’autre : l’OWASP classe les défaillances d’authentification parmi les risques de son Top 10 2025.
Double authentification WordPress et rôles au plus juste
Le cœur de WordPress ne propose pas de second facteur : il s’ajoute par une extension sérieuse ou par votre fournisseur d’identité. La documentation officielle recommande l’authentification en deux étapes et met en garde contre le SMS ; imposez-la aux administrateurs et aux comptes à privilèges, avec une application d’authentification ou une clé physique.
La double authentification WordPress rend inutile la grande majorité des mots de passe volés, mais elle ne bloque pas l’exploitation d’un module troué. Elle va donc de pair avec les mises à jour et avec le moindre privilège : chacun reçoit le rôle dont il a besoin, rien de plus. Exemple de répartition :
| Profil | Rôle attribué | Précaution |
|---|---|---|
| Associé gérant de la fiduciaire | Administrateur nominatif | Deux comptes de ce niveau au maximum, second facteur obligatoire |
| Développeur freelance en intervention | Administrateur à durée limitée | Compte à son nom, fermé le dernier jour de la mission |
| Responsable marketing | Éditeur | Modifie toutes les pages sans accès aux extensions ni aux réglages |
| Traductrice des versions allemande et luxembourgeoise | Auteur | Ne touche qu’à ses propres textes |
| Stagiaire ou bénévole | Contributeur | Rédige des brouillons soumis à validation |
| Gestionnaire de la boutique en ligne | Gestionnaire de boutique | Commandes et catalogue, sans les paramètres du site |
Notre page sur le durcissement de WordPress présente aussi la constante DISALLOW_FILE_EDIT, qui empêche un administrateur compromis de modifier le code depuis le tableau de bord.
Les accès que tout le monde oublie
Le développeur qui a monté le site il y a six ans, un graphiste sollicité une fois, un stagiaire parti depuis longtemps : ces accès d’anciens intervenants survivent souvent à leur mission. Élargissez la revue au-delà de WordPress : hébergement, comptes SFTP, clés SSH, utilisateurs de la base, gestion DNS de votre domaine en .lu et propriétaires de la Search Console.
Les propriétés Google Analytics restent elles aussi fréquemment au nom d’un ancien prestataire ; notre équipe web analytics vous aide à en récupérer la propriété. Bannissez enfin les identifiants collectifs du type « secretariat » : chaque personne doit disposer d’un compte nominatif, supprimé à son départ.
Données de clients exposées : CNPD, CIRCL et Police grand-ducale
Un administrateur frauduleux peut détourner la messagerie du site : si vos correspondants reçoivent des courriels étranges, consultez notre guide sur un WordPress qui envoie du spam. Ne restaurez qu’une sauvegarde contrôlée, puis appliquez sans attendre toutes les mises à jour.
Si des fiches clients, des dossiers ou des formulaires ont pu être consultés, le RGPD impose de notifier la violation à la CNPD (Commission nationale pour la protection des données) dans les 72 heures après en avoir pris connaissance, sauf si elle ne présente pas de risque pour les personnes ; celles-ci doivent être informées si le risque est élevé. La CNPD publie son formulaire de notification sur cnpd.public.lu, et chaque violation se note dans un registre interne. Notre page sur la fuite de données d’un site WordPress et le RGPD renvoie aux textes officiels.
Pour l’analyse technique, une entreprise, une association ou une commune peut solliciter le CIRCL (Computer Incident Response Center Luxembourg) en écrivant à [email protected]. Une plainte se dépose dans un commissariat de la Police grand-ducale ou auprès du parquet. Pour toute question juridique, adressez-vous à la CNPD ou à un avocat.
Reprendre vos accès en visioconférence
La remise en ordre d’un compte administrateur WordPress piraté se prête parfaitement au travail à distance : en partage d’écran, vous tapez vous-même chaque nouveau mot de passe pendant que nous vous guidons. Aucun secret ne transite par courriel ni par messagerie instantanée.
Après une première séance consacrée à l’inventaire, nous établissons ensemble la carte des accès, puis une vidéo de formation montre à votre équipe comment activer le second facteur et gérer les rôles. Le format convient aussi bien à un cabinet de Dudelange qu’à un commerce de Diekirch ou à une PME de Bertrange ; notre page sur la création de site internet à Dudelange présente nos refontes.
Retrouvez la démarche d’ensemble dans notre guide de sécurité WordPress et la prise en charge complète sur la page site WordPress piraté.
Compte administrateur WordPress piraté : la FAQ
Je suis bloqué hors de l’administration : que faire en premier ?
Tentez le lien « Mot de passe oublié » ; si l’adresse e-mail du profil a été changée, il ne servira à rien. Demandez alors à votre hébergeur un accès SSH ou à la base de données pour définir un nouveau mot de passe, par exemple avec WP-CLI. Une fois reconnecté, traitez le compte administrateur WordPress piraté comme l’indice d’une intrusion plus large.
Effacer l’utilisateur inconnu règle-t-il le problème ?
Non. La suppression ne referme ni la brèche qui a permis sa création ni les scripts capables de le recréer. Gardez d’abord une copie des traces, renouvelez tous les mots de passe, coupez sessions et mots de passe d’application, puis analysez les fichiers. Transférez ses contenus à un compte légitime pour pouvoir les passer en revue ensuite.
La double authentification WordPress ralentit-elle le travail ?
À peine. Après le mot de passe, vous saisissez un code à six chiffres affiché par une application ou vous touchez une clé physique, et de nombreuses solutions retiennent un appareil de confiance. Rangez les codes de secours en lieu sûr : la double authentification WordPress doit bloquer l’intrus, pas vous empêcher d’entrer.
Faut-il désactiver complètement xmlrpc.php ?
Si aucun service ne s’en sert, oui : c’est une cible appréciée des robots de force brute. Quelques applications mobiles ou connecteurs en ont encore besoin ; la documentation de WordPress recommande alors un filtrage par pare-feu et une limite sévère du nombre de requêtes. Essayez toujours le blocage sur une copie du site avant la production.
Combien d’administrateurs prévoir dans une petite entreprise ?
Le strict minimum : un ou deux comptes nominatifs pour la structure, plus un accès temporaire pour le prestataire pendant sa mission. Salariés, traducteurs et bénévoles travaillent avec les rôles Éditeur, Auteur, Contributeur ou Gestionnaire de boutique. Chaque compte administrateur supplémentaire représente une cible de plus à protéger et à surveiller.
Notre ancien prestataire a-t-il encore des accès ?
Probablement, si personne ne les a retirés. Fermez ses comptes WordPress en transférant les contenus, changez les mots de passe d’hébergement, de SFTP et de base qu’il connaissait, puis contrôlez la Search Console, la zone DNS et la messagerie. Un accès oublié, volé chez l’ancien prestataire, suffit à rouvrir un compte administrateur WordPress piraté.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Un administrateur que vous ne connaissez pas est apparu sur votre site ? Planifiez un appel visio de 20 minutes : nous examinons vos accès avec vous, classons les mesures par urgence et vous laissons un plan écrit pour verrouiller votre site WordPress.