 0498 70 98 60
Site WordPress piraté que faire : le plan d’urgence en 8 étapes
Un client vous appelle parce que votre site l’envoie vers une fausse loterie, Chrome affiche un écran rouge, ou l’hébergeur a suspendu le compte pendant le week-end. Site WordPress piraté que faire dans ces premières heures ? Ce plan d’urgence vous guide étape par étape pour contenir l’attaque sans détruire les indices qui permettront d’en comprendre l’origine.
L’agence Référenceur assiste à distance les PME, commerces, fiduciaires et indépendants du Luxembourg dont le site a été compromis : diagnostic mené avec vous, puis aide concrète pour réparer un site WordPress piraté et fermer la porte utilisée par l’attaquant.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Cette page complète notre guide de sécurité WordPress. Pour un premier repérage, vous pouvez lancer l’analyse gratuite de sécurité proposée ici ; pour nous confier directement le dossier, consultez la page intervention sur un site WordPress piraté.
Les erreurs à éviter dans la première heure
Le réflexe le plus fréquent est aussi le plus dommageable : tout effacer, ou remettre en ligne la sauvegarde la plus récente. Les traces de l’intrusion disparaissent alors, et cette sauvegarde contient parfois déjà le code malveillant, installé des semaines avant que vous ne remarquiez quoi que ce soit.
Évitez aussi de réinstaller un thème ou une extension crackés trouvés sur un site de téléchargement, d’effacer le fichier douteux le plus visible alors que la porte dérobée reste active, ou de demander trop vite un réexamen à Google. Selon la documentation de Google, une demande prématurée allonge la durée pendant laquelle le site reste signalé.
Ne répondez pas aux éventuels messages de l’attaquant, et ne transmettez jamais vos mots de passe par e-mail ou par messagerie instantanée. Si un prestataire intervient, créez-lui des comptes nominatifs et temporaires que vous supprimerez une fois le travail terminé.
Site WordPress piraté que faire : le plan d’urgence en 8 étapes
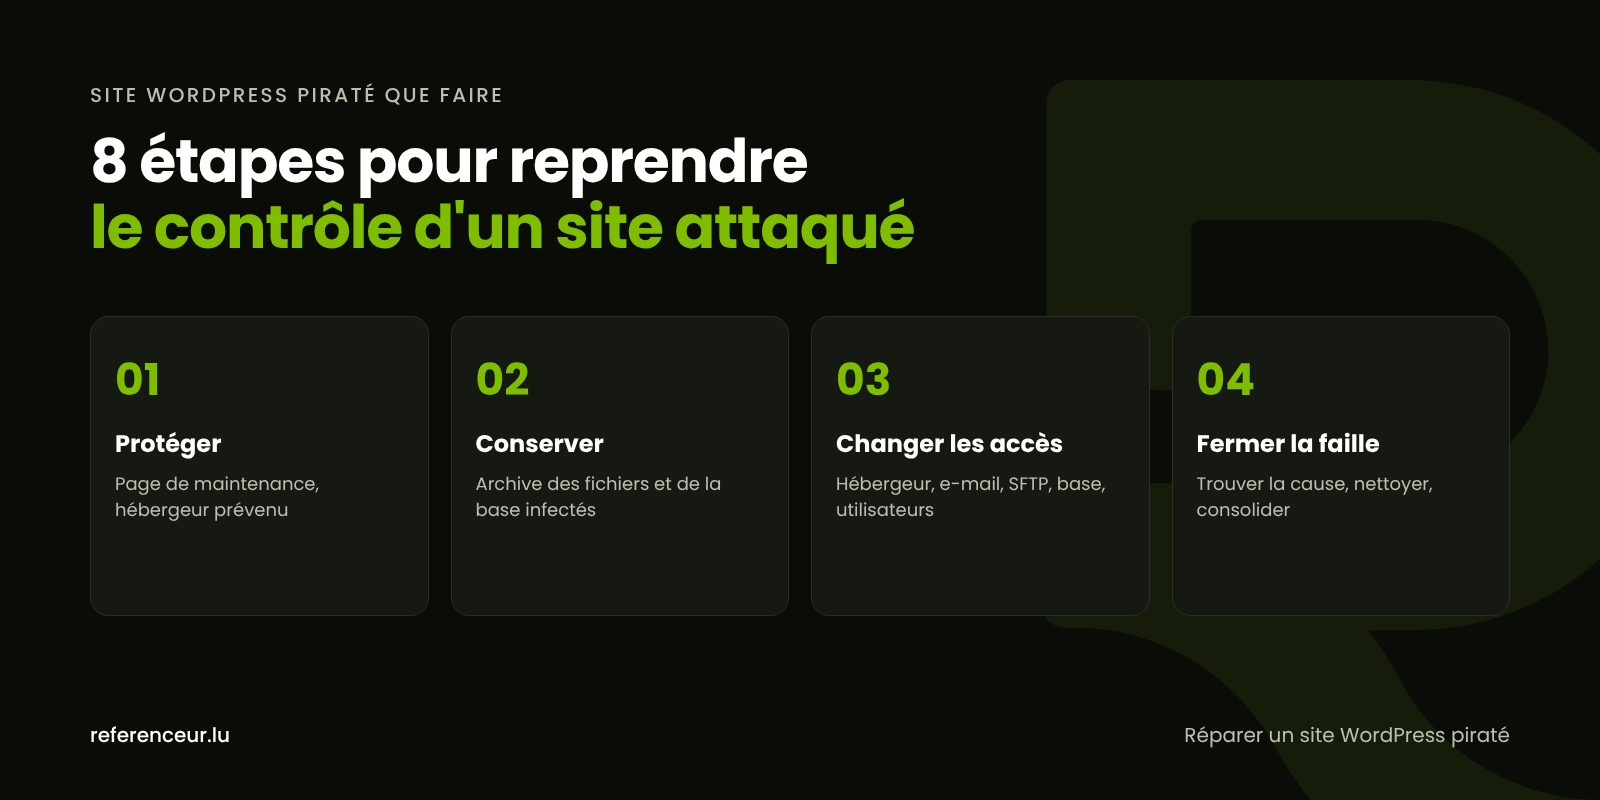
- Constatez et datez. Notez l’heure de la découverte et les adresses touchées, puis faites des captures d’écran depuis un ordinateur, un smartphone et un résultat Google : certaines infections ne visent que les visiteurs mobiles ou venant d’un moteur de recherche.
- Protégez vos visiteurs. Activez une page de maintenance ; si le tableau de bord n’est plus fiable, demandez à l’hébergeur de couper temporairement l’accès public.
- Alertez l’hébergeur. Il dispose des journaux d’accès, peut contrôler les autres sites hébergés sur votre compte et sait quelles sauvegardes il conserve.
- Conservez l’état compromis. Téléchargez les fichiers et exportez la base sans rien modifier, dans un dossier à part et clairement nommé. Cette archive sert à l’analyse et de preuve ; elle ne doit jamais être remise en ligne.
- Changez les accès, en suivant l’ordre du tableau ci-dessous.
- Localisez la faille. Extension vulnérable, mot de passe dérobé, compte oublié : sans cause identifiée, l’infection reviendra presque à coup sûr.
- Nettoyez ou restaurez. Soit un assainissement complet, soit une copie antérieure à l’intrusion, suivie aussitôt de toutes les mises à jour.
- Consolidez et surveillez. Authentification à deux facteurs, extensions à jour, suivi de la Search Console et nouveau contrôle des fichiers les jours suivants.
Tout ne se résout pas en quelques heures, mais les cinq premières étapes ne peuvent pas attendre : elles limitent les dégâts pendant que la cause est recherchée. C’est la réponse la plus sûre à la question « site WordPress piraté que faire ».
Récupérer le contrôle des accès, dans le bon ordre
Priorité aux deux accès qui commandent tous les autres : votre compte chez l’hébergeur et l’adresse e-mail de récupération. Travaillez depuis un appareil sain, idéalement différent de celui utilisé au quotidien pour administrer le site.
| Accès à sécuriser | Risque s’il reste compromis | Point de contrôle |
|---|---|---|
| Compte chez l’hébergeur | L’attaquant garde la main sur fichiers, base et sauvegardes | Double authentification, coordonnées de contact inchangées |
| Boîte e-mail de l’administrateur | Il peut redemander chaque mot de passe | Absence de règle de transfert ou de filtre ajouté |
| SFTP et SSH | Dépôt direct de fichiers sur le serveur | Suppression des comptes et clés que personne ne reconnaît |
| Base de données | Lecture des contenus, des comptes et des commandes | Nouveau mot de passe repris dans DB_PASSWORD de wp-config.php |
| Utilisateurs WordPress | Un administrateur caché suffit pour revenir | Comptes inconnus documentés puis retirés, mots de passe renouvelés |
| Clés et salts | Les sessions volées restent valides | Clés régénérées pour forcer la déconnexion de tous |
Si WP-CLI est disponible, la commande wp config shuffle-salts remplace les clés de wp-config.php ; sinon, le générateur officiel de WordPress.org fournit un nouveau jeu à coller dans le fichier. Rangez des mots de passe longs et uniques dans un gestionnaire dédié, jamais dans un tableur partagé.
Identifier la faille avant de toucher au site
Effacer le symptôme ne règle rien si la porte reste ouverte. Avec WP-CLI, l’interface officielle en ligne de commande de WordPress, quelques instructions lancées en SSH dressent un premier état des lieux :
wp user list --role=administrator --fields=ID,user_login,user_registered
wp core verify-checksums
wp plugin verify-checksums --all
wp cron event list
find wp-content/uploads -type f -name "*.php"
La première liste les administrateurs avec leur date de création. Les deux suivantes confrontent le cœur et les extensions du répertoire officiel aux empreintes publiées par WordPress.org. Les dernières affichent les tâches planifiées et débusquent les scripts PHP cachés parmi les médias, un dossier qui ne devrait contenir que des images et des documents.
Croisez ces résultats avec les journaux du serveur et l’historique de mise à jour de chaque extension. Un administrateur inconnu mérite une analyse spécifique, détaillée dans notre article sur le compte administrateur WordPress piraté.
Réparer un site WordPress piraté : sauvegarde ou nettoyage ?
La restauration va vite si vous disposez d’une copie antérieure à l’intrusion et que la faille est connue. Sans cela, l’attaquant reviendra exactement comme la première fois. Pour dater vos copies et sélectionner la bonne, appuyez-vous sur notre guide sauvegarde WordPress.
Le nettoyage complet s’impose lorsque la date de l’attaque reste floue ou que les sauvegardes font défaut : fichiers officiels réinstallés pour le cœur comme pour les extensions, thème et wp-config.php passés au crible, base de données fouillée à la recherche de scripts et de comptes ajoutés. La démarche est décrite dans l’article nettoyer un malware WordPress.
Quand le site dépend d’un thème abandonné et d’extensions qui ne sont plus suivies, réparer un site WordPress piraté ne fait parfois que repousser le problème. Il devient alors pertinent d’étudier une nouvelle version du site sur des fondations propres.
Après l’incident : Google, CNPD, CIRCL et Police grand-ducale
Une fois le site propre, installez chaque mise à jour disponible, contrôlez que la version de PHP bénéficie toujours de correctifs et désinstallez tout composant inutile. Appliquez ensuite les recommandations de la page officielle Hardening WordPress, notamment le blocage de l’éditeur intégré.
En cas d’avertissement de Google, le rapport « Problèmes de sécurité » de la Search Console liste les URL en cause : traitez-les toutes avant de solliciter un réexamen, en expliquant ce qui a été corrigé. Selon Google, l’examen prend d’environ un jour à plusieurs semaines selon le problème.
Lorsque des informations personnelles ont pu être lues ou copiées, le RGPD peut exiger une notification à la CNPD dans les 72 heures, au moyen de son formulaire dédié : voyez notre article fuite de données et RGPD. L’incident peut aussi être signalé au CIRCL, l’équipe de réponse aux incidents du secteur privé et des communes, et faire l’objet d’une plainte auprès de la Police grand-ducale.
Une intervention en visioconférence, de Differdange à Wiltz
Tout le travail se fait sur le serveur, donc à distance. Nous intervenons ainsi uniquement en visioconférence, en commençant par un échange écran partagé où vous nous montrez ce qui vous alerte. Viennent ensuite des accès provisoires, la remise en état et un débriefing enregistré.
Vous gardez ainsi une trace écrite des actions menées, que votre site soit en français seulement ou décliné en allemand, en anglais et en luxembourgeois. Pour un projet de création, notre agence web à Differdange accompagne aussi les entreprises du sud du pays.
Site WordPress piraté que faire : questions fréquentes
Dois-je supprimer le site pour stopper l’attaque ?
Non : supprimer le site efface les preuves et complique la recherche de la cause. Passez plutôt en mode maintenance ou demandez à l’hébergeur de bloquer l’accès public. Conservez une copie intégrale de l’état infecté avant toute action, car un site recréé sans comprendre l’intrusion sera souvent compromis par la même faille.
Une simple réinstallation de WordPress suffit-elle ?
Rarement. Réinstaller le cœur remplace ses fichiers, mais laisse intacts le thème, les extensions, le dossier des médias et la base de données, où se logent souvent les portes dérobées et les administrateurs ajoutés. C’est une étape utile d’un nettoyage, pas un nettoyage complet à elle seule.
L’hébergeur a bloqué mon compte : que lui demander ?
Le motif exact du blocage, les fichiers repérés par ses outils et ce qu’il attend pour rouvrir le compte. Obtenez également les journaux d’accès et la liste des sauvegardes conservées, précieux pour dater l’attaque. Déménager le site chez un concurrent sans connaître la cause ne ferait que déplacer l’infection.
Faut-il prévenir mes clients et la CNPD ?
Le RGPD exige d’informer les personnes lorsque la fuite fait peser sur elles un risque élevé : vos clients pourront alors, par exemple, modifier un mot de passe utilisé sur d’autres services. Prévenir la CNPD répond à des critères distincts. Pour votre cas précis, appuyez-vous sur les informations de cnpd.public.lu ou sur un juriste.
Réparer un site WordPress piraté prend-il des jours ?
Tout dépend de l’étendue de l’infection, de la présence d’une copie saine et de la taille du site. Une vitrine de quelques pages avec une sauvegarde récente n’a rien de comparable avec une boutique contaminée de longue date. Pour réparer un site WordPress piraté durablement, trouver la cause prend souvent autant de temps que nettoyer.
Le CIRCL ou la police vont-ils réparer mon site ?
Non. Le CIRCL aide à gérer les aspects techniques et organisationnels d’un incident et peut coordonner les échanges avec d’autres équipes, selon la gravité du cas. La plainte auprès de la Police grand-ducale vise l’enquête. La remise en état du site reste à organiser avec votre hébergeur ou un prestataire.
Quel rapport demander une fois le site réparé ?
Un rapport écrit qui nomme la faille exploitée, recense les éléments malveillants retirés, liste les composants mis à jour et décrit les protections installées. Faites préciser qui assure la surveillance par la suite. Ce document est votre seule garantie que l’origine du problème a bien été corrigée, et pas uniquement ses effets.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Votre site WordPress vient d’être piraté ? Planifiez un appel visio de diagnostic : écran partagé, nous passons en revue les symptômes avec vous et décidons ensemble des premières actions à mener.