 0498 70 98 60
Site signalé dangereux Google : lever le blocage et rassurer vos clients au Luxembourg
Un client de Strassen vous transfère une capture : en ouvrant votre adresse, son navigateur affiche une page rouge qui lui conseille de faire demi-tour. Pour un site signalé dangereux Google, chaque heure perdue coûte des visites, mais une réaction précipitée (effacer des fichiers au hasard, restaurer la première copie venue) prolonge souvent le blocage. Une procédure ordonnée vous fera gagner du temps.
L’agence Référenceur épaule les commerces, fiduciaires, professions libérales et PME du Grand-Duché dont le site WordPress a été épinglé : lecture des rapports, nettoyage, demande de réexamen et prévention, sans jamais vous réclamer vos mots de passe. Ce guide détaille la marche à suivre, et une analyse gratuite de sécurité est proposée sur cette page pour un premier contrôle.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Site signalé dangereux Google : d’où vient l’écran rouge ?
L’avertissement repose sur Google Safe Browsing, une base d’adresses jugées risquées que consultent Chrome, mais aussi d’autres navigateurs et applications. Le blocage touche donc aussi la personne qui tape directement votre adresse.
La Search Console répartit les incidents en plusieurs familles : le contenu piraté (pages ou liens ajoutés à votre insu), les logiciels malveillants ou indésirables et l’ingénierie sociale, par exemple une fausse page de connexion bancaire cachée dans un sous-dossier. Sur WordPress, l’origine la plus courante reste une extension non corrigée ou un compte mal protégé.
Les filtres de messagerie tiennent aussi leurs propres listes de réputation, et un hébergeur peut suspendre le compte. Si votre site existe en français, en allemand, en luxembourgeois et en anglais, contrôlez chaque version linguistique : elles partagent presque toujours la même installation.
Les premières heures : constater, mesurer, conserver
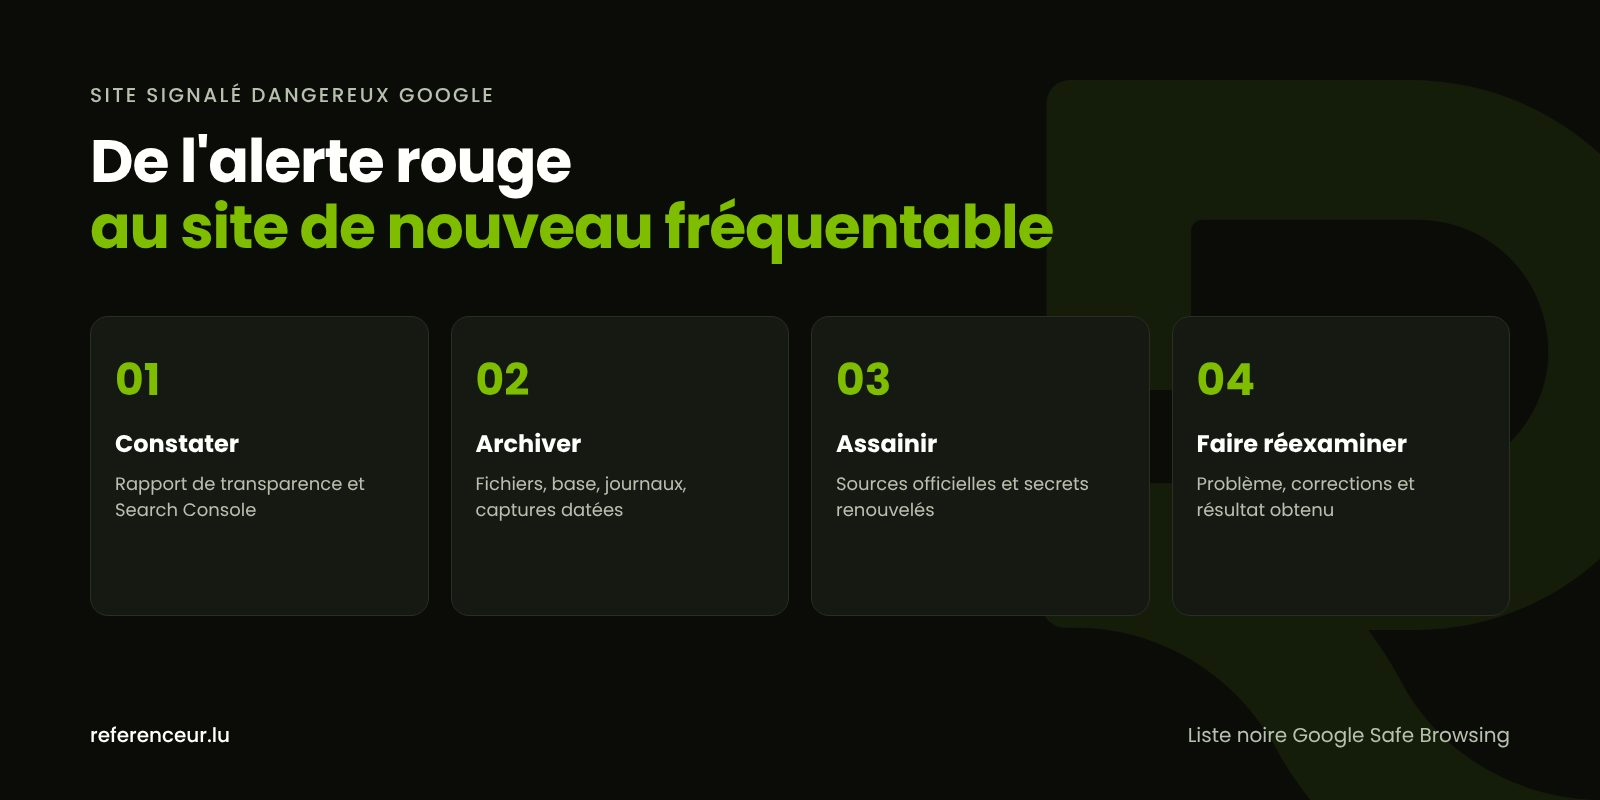
Premier réflexe : l’outil d’état des sites du rapport de transparence Google, qui indique si votre domaine est actuellement considéré comme dangereux. Dans la Search Console, le rapport « Problèmes de sécurité » précise ensuite le type d’incident et fournit des URL d’exemple.
Ces URL ne forment qu’un échantillon : Google attend que le problème soit corrigé sur toutes les pages, pas uniquement sur celles qu’il cite. Si votre propriété n’est pas encore validée, faites-le tout de suite, puisque la demande d’examen passera par elle.
Avant la moindre correction, archivez l’état compromis : fichiers, export de la base, journaux du serveur, captures datées de l’alerte et des messages reçus. Elle sert à comprendre l’intrusion, jamais à restaurer le site.
Assainir WordPress sans laisser de reliquat
Un nettoyage partiel maintient l’alerte et prépare la réinfection. L’enchaînement suivant limite ce risque :
- Isoler le site derrière une page de maintenance ou un mot de passe pendant les travaux.
- Comparer le cœur et les extensions du répertoire officiel à leurs empreintes de référence.
- Inspecter les dossiers de médias, les tâches planifiées et la liste des administrateurs.
- Réinstaller cœur, thème et extensions depuis leur source officielle, jamais depuis la copie infectée.
- Fouiller la base : scripts injectés dans les articles et les widgets, options d’adresse du site modifiées.
- Changer tous les secrets : comptes WordPress, SFTP, base de données, panneau d’hébergement, clés de wp-config.php.
Si l’hébergement offre un accès SSH, WP-CLI mène ces vérifications en lecture seule. Les commandes ci-dessous comparent les fichiers aux versions publiées, affichent l’adresse enregistrée du site, listent les tâches planifiées et repèrent du PHP là où il n’a rien à faire :
wp core verify-checksums
wp plugin verify-checksums --all
wp option get siteurl
wp cron event list
find wp-content/uploads -type f -name "*.php"
Les extensions premium n’ont pas d’empreinte publiée sur WordPress.org : retéléchargez-les depuis votre compte client chez l’éditeur. Toute copie « nulled » doit disparaître, car elle ne reçoit aucun correctif et sert souvent de cheval de Troie ; notre guide des extensions WordPress vulnérables explique pourquoi.
Selon l’attaque, vous tomberez sur une redirection malveillante réservée aux smartphones, sur des pages de spam visibles uniquement par Googlebot ou sur une porte dérobée silencieuse. Notre méthode pour nettoyer un malware WordPress traite chacun de ces scénarios.
Sortir de la liste noire Google Safe Browsing
Une fois le site propre et accessible à Googlebot, la demande d’examen se dépose depuis le rapport Problèmes de sécurité. Selon la documentation Google publiée sur web.dev, une bonne demande décrit le problème exact, les actions menées pour le corriger et le résultat obtenu.
Restez concret : extension compromise remplacée, fichiers supprimés, comptes révoqués, mots de passe renouvelés. Google prévient qu’une demande déposée alors que le problème persiste prolonge le signalement au lieu de l’écourter.
Les délais indiqués dépendent de la catégorie : environ un jour pour l’hameçonnage, quelques jours pour un logiciel malveillant, jusqu’à plusieurs semaines pour un piratage avec spam. Si le site est jugé sain, les avertissements quittent les navigateurs et les résultats dans les 72 heures.
Quitter la liste noire Google Safe Browsing ne règle pas forcément tout : plusieurs éditeurs d’antivirus et de filtres anti-spam conservent leur propre verdict. Après la décision de Google, signalez-leur un faux positif par leurs formulaires, en joignant le résumé de vos corrections.
CIRCL, CNPD, police : à qui s’adresser au Luxembourg
Pour une entreprise privée, une association ou une commune, l’équipe de réponse aux incidents compétente est le CIRCL (Computer Incident Response Center Luxembourg). Il aide à qualifier un incident, à en trouver la cause et à coordonner la réponse ; on le joint à l’adresse [email protected] ou par téléphone.
Le GOVCERT.LU s’adresse d’abord aux ministères, administrations et services de l’État ainsi qu’aux opérateurs d’infrastructures critiques : une PME ou une fiduciaire passera normalement par le CIRCL. Si une fausse page d’hameçonnage a été déposée sur votre serveur, le service URL Abuse du CIRCL permet en outre de lui transmettre l’adresse en cause.
Pour porter plainte, rendez-vous dans un commissariat de la Police grand-ducale ou adressez-vous au parquet. Le dépôt de plainte en ligne de l’e-commissariat est réservé à certains vols : un piratage passe donc par une démarche classique.
Si des formulaires, des comptes clients ou des commandes ont pu être consultés, le RGPD impose de notifier la violation à la CNPD (Commission nationale pour la protection des données) dans les 72 heures après en avoir pris connaissance, sauf absence de risque pour les personnes ; un formulaire de notification est disponible sur cnpd.public.lu. Chaque violation se consigne aussi dans un registre interne. Notre page sur la fuite de données d’un site WordPress détaille ces étapes ; pour votre cas précis, interrogez la CNPD ou un avocat.
Fermer la faille pour ne pas revenir sur la liste
Le réexamen n’a de sens que si la porte d’entrée est refermée. Ce tableau classe les chantiers selon leur urgence :
| Échéance | Action | Ce qu’elle évite |
|---|---|---|
| Le jour même | Supprimer les comptes inconnus, imposer la double authentification aux administrateurs | Le retour de l’attaquant par un accès en apparence légitime |
| Le jour même | Mettre à jour ou retirer l’extension qui a servi d’entrée | L’exploitation automatisée de la même faille |
| Dans la semaine | Passer à une branche de PHP encore maintenue | Des failles du langage qui ne seront plus corrigées |
| Dans le mois | Externaliser les sauvegardes et tester une restauration | La remise en ligne d’une copie déjà contaminée |
| En continu | Recevoir les alertes de la Search Console, installer un scanner de fichiers | La découverte tardive d’une nouvelle infection |
Côté serveur, php.net indique que la branche 8.2 ne reçoit plus de correctifs de sécurité après le 31 décembre 2026 : notre article pour sécuriser un site WordPress par la version de PHP explique comment monter de version sans casse.
Dans wp-config.php, la constante DISALLOW_FILE_EDIT réglée sur true désactive l’éditeur de code de l’administration. Les autres réglages utiles figurent dans notre guide de sécurité WordPress.
Méfiez-vous des sauvegardes récentes : l’infection précède parfois l’alerte de plusieurs semaines.
Un accompagnement 100 % en visioconférence
Tout se déroule en visioconférence avec partage d’écran : vous gardez la main sur vos accès, vous saisissez vous-même les mots de passe et vous suivez chaque vérification. La méthode est identique pour un commerce d’Ettelbruck, une fiduciaire de Luxembourg-Ville ou un artisan de Remich.
Concrètement : un appel de diagnostic pour lire ensemble la Search Console, un plan écrit qui répartit les tâches entre vous, votre hébergeur et nous, puis une relecture commune de la demande d’examen. Une formation enregistrée apprend ensuite à votre équipe à repérer les alertes.
Pour une prise en charge complète, consultez notre page site WordPress piraté. Si l’ancien site ne mérite plus d’être réparé, nos pages création de site internet à Ettelbruck et création de site au Grand-Duché présentent une refonte sur le même domaine.
Site signalé dangereux Google : vos questions
Ma version allemande est-elle touchée elle aussi ?
Très probablement. Google peut viser quelques URL ou le domaine entier, et vos langues tournent en général sur la même installation WordPress : une infection se propage donc partout. Ouvrez chaque version en navigation privée, depuis un ordinateur et un smartphone, et traitez le site signalé dangereux Google dans son ensemble plutôt que la seule langue citée par la Search Console.
Pourquoi je ne vois rien d’anormal une fois connecté ?
Beaucoup de codes malveillants se masquent aux administrateurs connectés et ne s’activent que pour un visiteur venant de Google, d’un mobile ou d’un pays précis. Testez les URL d’exemple depuis un autre appareil, déconnecté, et comparez les fichiers avec WP-CLI. Si tout est réellement sain, la demande d’examen permettra justement de le faire constater par Google.
Combien de temps l’alerte peut-elle durer ?
Elle reste affichée tant que le problème subsiste. La durée dépend d’abord de la qualité du nettoyage, puis du délai d’examen annoncé par Google : environ un jour pour l’hameçonnage, quelques jours pour un logiciel malveillant, plusieurs semaines pour un piratage avec spam. Une demande prématurée allonge l’attente au lieu de la raccourcir.
Faut-il prévenir la CNPD ou le CIRCL ?
Tout dépend de ce qui a été touché. Si des données personnelles ont pu être consultées ou copiées, le RGPD prévoit une notification à la CNPD dans les 72 heures lorsqu’il existe un risque pour les personnes, et leur information directe si ce risque est élevé. Le CIRCL, lui, aide les entreprises à analyser l’incident. Pour une question juridique, consultez la CNPD ou un avocat.
Un nouveau nom de domaine en .lu réglerait-il le problème ?
Non. Changer d’adresse ne corrige pas la faille, qui suivra le site sur le nouveau domaine, et vous perdez au passage l’historique de référencement, les liens entrants et la confiance de vos clients. Sortir de la liste noire Google Safe Browsing passe par le nettoyage et le réexamen ; si une refonte s’impose, gardez le domaine actuel.
Le référencement reviendra-t-il après la levée ?
En général oui, à condition que le contenu injecté ait été supprimé et que les pages de spam sortent de l’index. Pendant le blocage, la plupart des visiteurs renoncent devant l’avertissement, d’où une baisse nette des visites. Un site signalé dangereux Google à plusieurs reprises reste toutefois plus fragile : la prévention compte autant que la réparation.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Votre site s’affiche derrière une page rouge ? Planifiez un appel visio de 20 minutes : nous lisons ensemble la Search Console, identifions la cause probable du signalement et vous remettons un plan d’action écrit pour rétablir la confiance dans votre site WordPress.