 0498 70 98 60
Redirection malveillante WordPress : prouver le détournement et le supprimer
Un client vous appelle : en cliquant sur votre site depuis Google, il a atterri sur une fausse loterie qui lui demandait sa carte bancaire. Vous testez aussitôt, tout s’affiche normalement. C’est le scénario typique d’une redirection malveillante WordPress : le code détourne une partie des visiteurs en épargnant soigneusement le propriétaire, si bien que le problème passe pour une erreur de manipulation.
L’agence Référenceur aide les commerces, cabinets, fiduciaires et PME du Grand-Duché à prouver le détournement, à en trouver la source puis à remettre le site en état, sans aucun déplacement. Ce guide explique pourquoi ce piratage vous échappe, comment le faire apparaître et où le code se loge le plus souvent.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Il prolonge notre guide complet de la sécurité WordPress et la liste des indices d’un site WordPress piraté. Une analyse gratuite de sécurité de votre domaine est également proposée sur cette page.
Pourquoi un site WordPress redirige vers un autre site sans que vous le voyiez
Lorsqu’un site WordPress redirige vers un autre site par intermittence, la piste du bug est presque toujours à écarter. Le code injecté choisit ses victimes pour rester invisible aux yeux de ceux qui gèrent le site, parfois pendant des mois.
Il s’appuie sur quelques critères simples : la provenance du clic (moteur de recherche, réseau social), le type d’appareil (souvent les smartphones seuls) et l’absence de cookie de connexion WordPress, signe d’un visiteur anonyme. Des variantes mémorisent l’adresse IP et ne se déclenchent qu’au premier passage, d’où des témoignages clients impossibles à confirmer.
Les règles de Google relatives au spam classent ces pratiques parmi les redirections trompeuses et précisent qu’un site piraté peut rediriger selon le référent, l’agent utilisateur ou l’appareil. La Search Console prévoit même une action manuelle dédiée aux redirections trompeuses sur mobile.
Constituer un dossier de preuves reproductible
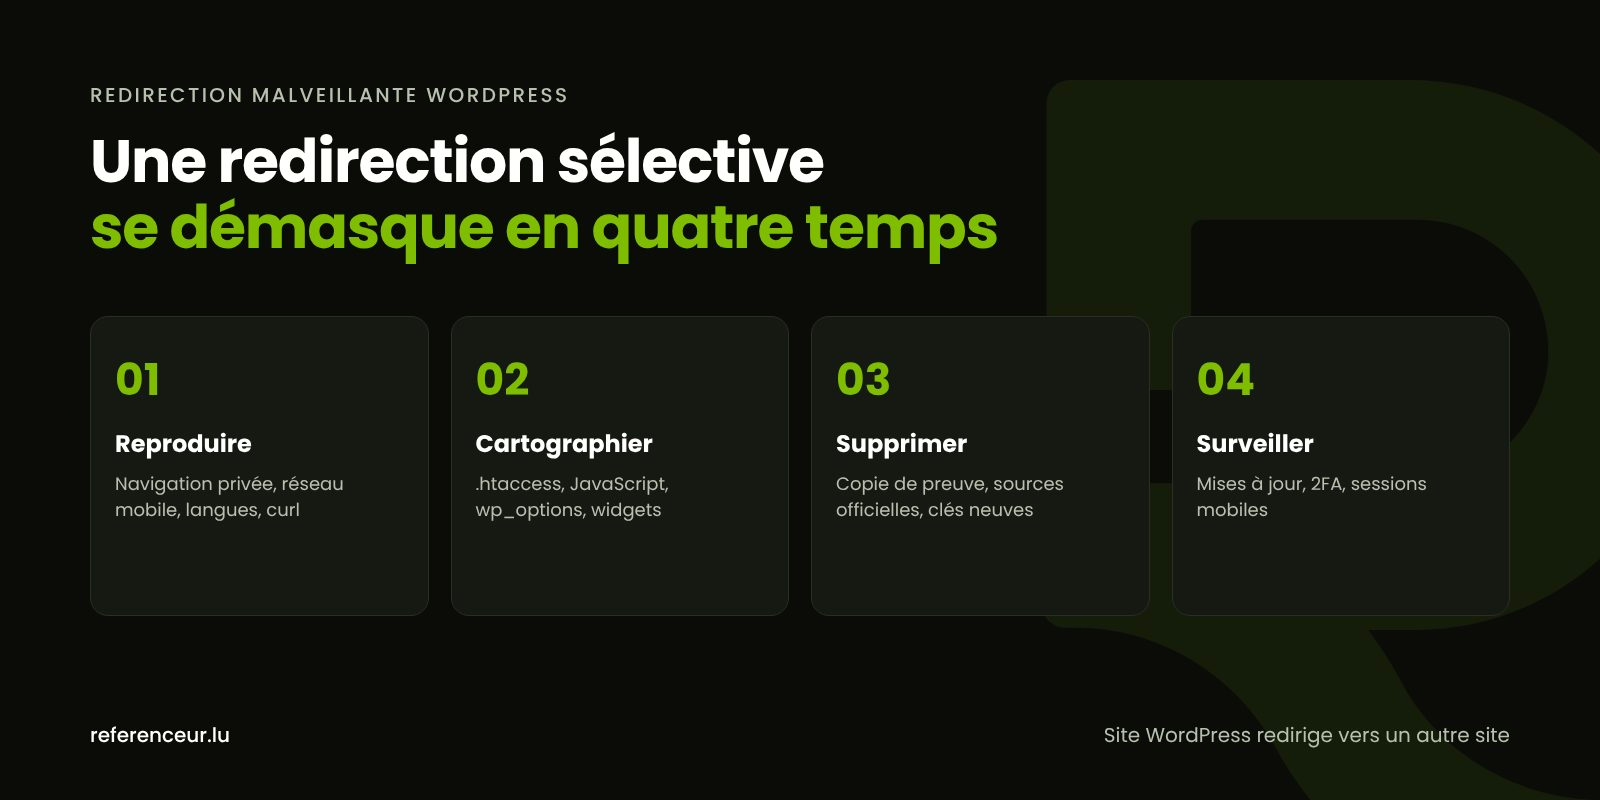
Avant d’ouvrir le moindre fichier, il faut reproduire le détournement de façon fiable. Notez à chaque tentative le moment, le terminal utilisé, le navigateur, la version linguistique visitée et le domaine d’atterrissage : ce journal guidera la recherche bien mieux qu’un vague « ça redirige parfois ».
- Navigation privée sur ordinateur, déconnecté de WordPress, d’abord en saisissant l’adresse, puis en passant par une recherche Google.
- Smartphone sur réseau mobile, Wi-Fi coupé, en cliquant sur votre site depuis les résultats de recherche.
- Chaque langue d’un site en français, en allemand, en anglais ou en luxembourgeois : le script peut ne viser qu’une seule version.
- Inspection d’URL dans la Search Console, avec le test en direct, pour voir la page telle que Googlebot la reçoit.
- Transparency Report de Google, pour savoir si Safe Browsing a déjà signalé votre domaine.
curl -sI -A "Mozilla/5.0 (iPhone; CPU iPhone OS 17_5 like Mac OS X)" -e "https://www.google.lu/" https://www.votredomaine.lu/Cette requête imite un iPhone venant de Google et n’affiche que les en-têtes HTTP. Une ligne Location qui pointe vers un domaine inconnu révèle une redirection exécutée par le serveur. Une redirection écrite en JavaScript n’apparaît pas ici : il faut alors lire le code source complet ou l’onglet Réseau des outils de développement.
Cartographie d’une redirection malveillante WordPress
Une même redirection malveillante WordPress est souvent déclenchée depuis plusieurs emplacements à la fois, ce qui explique les nettoyages qui échouent. Passez en revue chacun d’eux, même après avoir trouvé un premier coupable.
| Où chercher | Signe d’alerte | Comment vérifier |
|---|---|---|
| Fichiers .htaccess | Condition sur HTTP_REFERER ou HTTP_USER_AGENT suivie d’un renvoi vers un domaine externe | Recherche de ces variables dans tous les dossiers du site |
| JavaScript du thème ou des extensions | Code obscurci ajouté en fin de fichier .js ou dans le pied de page | Lecture du code source servi à un visiteur anonyme |
| Table wp_options | Adresse du site modifiée ou option qui charge un script distant | Contrôle de siteurl, home et des réglages d’insertion de code |
| Articles, pages et widgets | Balise script cachée dans un bloc HTML | Recherche des balises script dans la base |
| Extensions, mu-plugins, functions.php | Fonction PHP qui teste l’appareil ou la provenance | Sommes de contrôle WP-CLI et comparaison avec les archives d’origine |
grep -rln --include=".htaccess" -e "HTTP_REFERER" -e "HTTP_USER_AGENT" .
wp option get siteurl && wp option get home
wp db search "<script" wp_posts wp_options
Exécutée à la racine, la première ligne liste les fichiers .htaccess suspects. La deuxième affiche les adresses utilisées par WordPress, qui doivent correspondre exactement à votre domaine, https compris. La troisième repère les balises script stockées dans les contenus et les options.
Supprimer la redirection sans la laisser revenir
Commencez par une copie intégrale des fichiers et de la base, rangée hors du serveur : elle sert de preuve et de filet de sécurité. Ne restaurez pas une ancienne sauvegarde tant que la date d’apparition du code reste inconnue, car elle le contient peut-être déjà.
Remplacez chaque .htaccess compromis par le bloc standard publié dans la documentation WordPress, puis réintégrez seulement les règles dont vous comprenez l’utilité. Retirez les scripts injectés dans les contenus, les widgets et les options, et réinstallez cœur, extensions et thème depuis leurs sources officielles.
Cherchez ensuite la porte d’entrée : scripts PHP dans wp-content/uploads, administrateurs inconnus, tâches cron au nom aléatoire. Notre méthode pour éradiquer un malware WordPress détaille ces contrôles ; régénérer les clés de sécurité ferme en outre toutes les sessions ouvertes.
Rejouez enfin votre dossier de preuves à l’identique. Si le détournement revient le lendemain, cherchez du côté d’une tâche planifiée ou d’une copie de secours du script restée quelque part sur le serveur.
Les signaux à surveiller après le nettoyage
Ces intrusions profitent en général d’un composant laissé sans correctif depuis des mois. Tenez le cœur, les extensions et le thème à jour et contrôlez votre environnement grâce à notre article sur la version PHP et la sécurité WordPress.
Côté identifiants, activez la double authentification, bannissez les mots de passe partagés entre services et fermez les comptes des intervenants qui ne travaillent plus sur le site. Planifiez des sauvegardes WordPress stockées hors du serveur et testées par une vraie restauration.
Vos statistiques jouent aussi le rôle d’alarme : une chute brutale des sessions mobiles ou un taux de rebond anormal sur les pages d’atterrissage issues de Google peut révéler un détournement avant qu’un client ne s’en plaigne. Un suivi de web analytics correctement paramétré rend ces écarts visibles.
Visiteurs piégés : informer et signaler au Luxembourg
Quand le faux site exigeait un mot de passe, une carte bancaire ou l’installation d’un fichier, alertez vos clients avec sobriété et invitez-les à changer les mots de passe saisis. BEE SECURE, l’initiative nationale de sensibilisation à la sécurité en ligne, met des conseils à la disposition du grand public.
Lorsque des données personnelles traitées par le site ont pu être exposées, le RGPD prévoit une notification à la CNPD dans les 72 heures, sauf risque improbable, et toute violation doit être documentée en interne. Côté technique, le CIRCL recueille les signalements d’incidents des entreprises et des communes ; une plainte auprès de la Police grand-ducale reste distincte. Ce guide ne constitue pas un conseil juridique.
Le diagnostic en visioconférence, étape par étape
Le diagnostic à distance est même un avantage : il faut observer le site comme un inconnu le ferait. Lors d’un premier appel en visio, nous rejouons ensemble vos essais, écran partagé, et dressons la liste des identifiants nécessaires.
Le travail sur les fichiers et la base s’effectue ensuite grâce à des identifiants provisoires que vous désactivez une fois la mission terminée. Un rapport écrit récapitule chaque élément retiré et l’origine la plus probable de l’attaque ; une vidéo explicative vous apprend à refaire les tests de contrôle.
Un suivi chaque mois des correctifs et des copies de secours peut prendre le relais, que l’entreprise se trouve à Luxembourg-Ville, à Dudelange ou à Wiltz. Nos pages création de sites internet à Luxembourg-Ville et remise en état d’un site WordPress piraté détaillent l’intervention.
Redirection malveillante WordPress : FAQ
Pourquoi seuls les visiteurs sur smartphone sont-ils détournés ?
Parce que le trafic mobile pèse lourd et que les gérants vérifient surtout leur site depuis un ordinateur. Le script examine l’en-tête User-Agent et ne s’active que pour les téléphones. Reproduisez le parcours en 4G ou 5G, sans Wi-Fi, depuis une recherche Google : ce comportement signe une redirection malveillante WordPress logée côté serveur ou dans un fichier JavaScript.
Mon site WordPress redirige vers un autre site seulement depuis Google : piratage ou réglage ?
Aucun réglage légitime ne produit ce comportement. Si un site WordPress redirige vers un autre site uniquement après un clic dans Google, c’est qu’un code examine la provenance de la visite afin de rester invisible pour vous. L’enjeu est double : des clients exposés à une escroquerie et un risque d’avertissement dans les résultats. Considérez-le comme une intrusion.
Une extension de redirections peut-elle être impliquée ?
C’est possible. Un intrus disposant d’un accès administrateur peut glisser ses propres règles dans un outil tout à fait honnête ; passez donc chaque entrée en revue, surtout les plus récentes. L’extension peut aussi avoir été la faille exploitée si elle n’était plus à jour. Après contrôle des règles, actualisez-la ou remplacez-la et auditez les comptes à privilèges.
Changer de thème suffit-il à régler le problème ?
Très peu de chances. Le thème n’est qu’un des endroits possibles : les règles serveur, les options en base, les extensions et les fichiers chargés automatiquement continuent de fonctionner après un changement d’apparence. Pire, le symptôme peut disparaître temporairement et faire croire à une guérison. Identifiez l’origine précise avant toute décision sur le design.
Mon hébergeur ne trouve rien d’anormal : que faire ?
Son diagnostic porte généralement sur la machine et le réseau, rarement sur le contenu de votre compte. Envoyez-lui le relevé de vos essais, avec heures et adresses d’arrivée, et réclamez les logs correspondants. Le CIRCL peut aussi être sollicité pour un avis technique. Ces pièces rendent bien plus rapide la recherche d’une redirection malveillante WordPress qui ne se déclenche que par moments.
Une redirection peut-elle toucher un site non WordPress ?
Oui, le principe vaut pour tout site dont un fichier ou une base peut être modifié. Sur un site développé sur mesure, la recherche porte sur les fichiers de configuration du serveur, les gabarits et les scripts chargés côté client. WordPress est simplement plus visé parce qu’il est très répandu et que ses extensions offrent beaucoup de portes d’entrée potentielles.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des visiteurs arrivent sur un site qui n’est pas le vôtre ? Réservez un appel visio de 20 minutes pour diagnostiquer le site : nous reproduisons le détournement avec vous en partage d’écran et établissons le plan pour le supprimer durablement.