 0498 70 98 60
Sauvegarde WordPress : des copies fiables, stockées à part et réellement restaurables
Une extension défaillante, un compte administrateur détourné ou une suppression malheureuse dans le tableau de bord : le jour où votre site cesse de fonctionner, seule une sauvegarde WordPress à la fois complète, récente, exempte de code malveillant et réellement restaurable vous sort d’affaire. Beaucoup d’entreprises découvrent l’absence de l’un de ces critères pile au moment où elles en ont besoin.
L’agence Référenceur accompagne les commerçants, fiduciaires, professions libérales et PME du Luxembourg dans la mise en place de copies vérifiées et documentées. Nous intervenons aussi lorsqu’un site WordPress compromis doit repartir sans que la faille d’origine revienne avec lui.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Cette page fait partie de notre dossier consacré à la sécurité WordPress. Elle explique ce qu’il faut copier, à quelle fréquence, où stocker les archives et comment déjouer le piège classique de la copie déjà infectée.
Ce qu’une copie complète doit contenir
Tout site WordPress repose sur deux blocs. La base de données renferme pages, articles, réglages, utilisateurs et, pour une boutique, commandes et clients. Les fichiers regroupent le cœur, les thèmes, les extensions, les médias ainsi que wp-config.php et .htaccess.
La documentation officielle de WordPress le rappelle : dupliquer le dossier du site laisse la base de côté, car elle est stockée séparément. Elle recommande de sauvegarder les deux pour obtenir un ensemble cohérent, puis, au moment de restaurer, de replacer d’abord les fichiers avant d’importer la base.
Sur un site proposé en français, en allemand, en luxembourgeois et en anglais, les traductions et les liaisons entre versions linguistiques sont en général enregistrées dans la base et dans les réglages de l’extension multilingue. Un export XML des articles ou une simple copie du dossier des médias ne les capture pas.
Multiplier les emplacements et cloisonner les accès
Le principe 3-2-1 reste une bonne boussole : trois exemplaires, sur deux supports différents, dont un à l’extérieur de l’hébergement principal. La documentation WordPress va dans ce sens en conseillant plusieurs copies récentes réparties entre l’hébergeur, un stockage en ligne et un poste local.
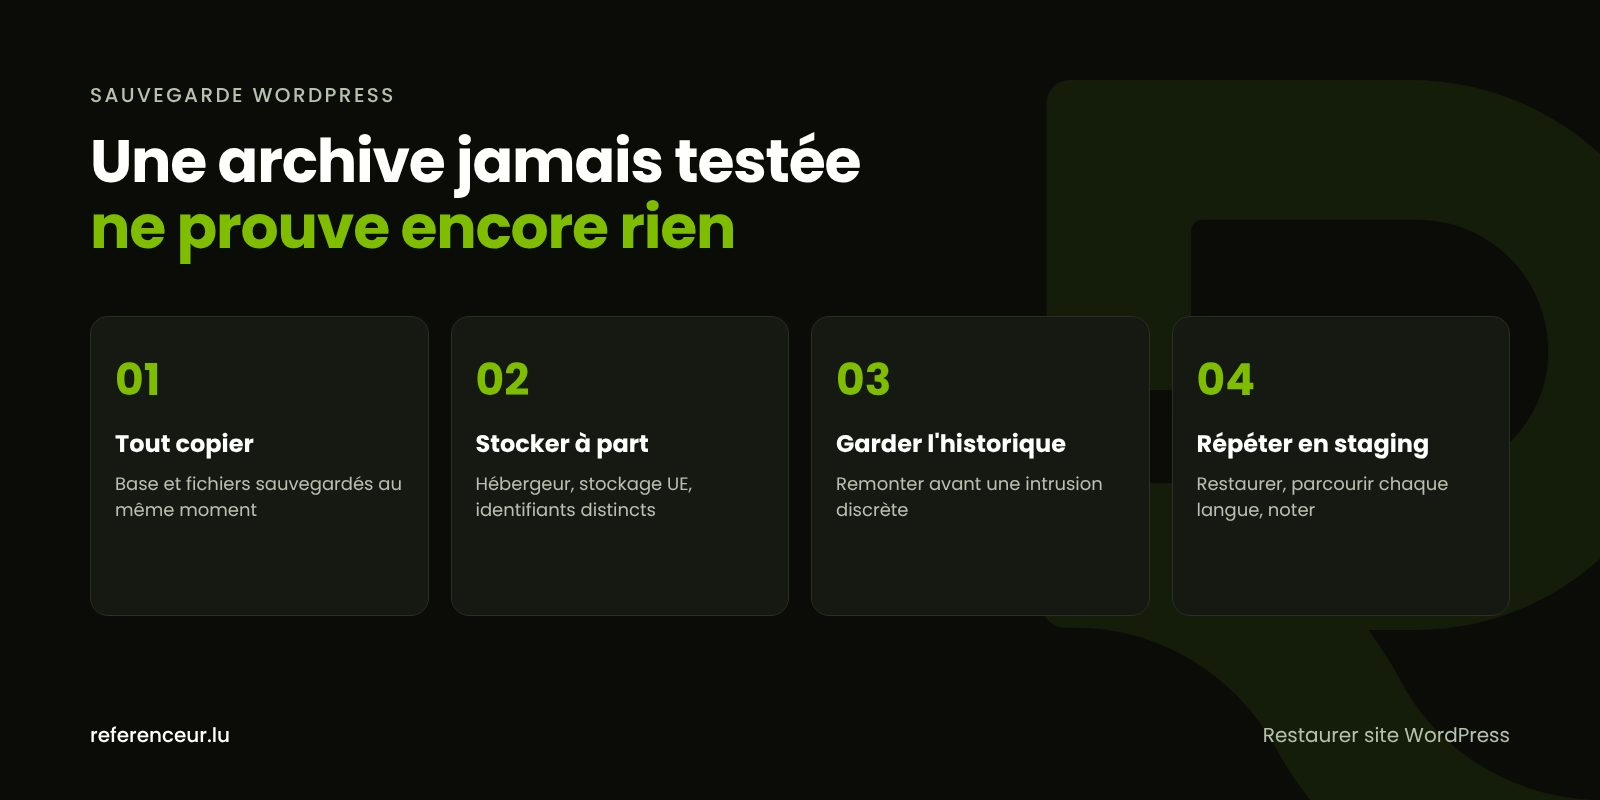
La copie automatique de l’hébergeur a de la valeur, mais elle dépend du même prestataire et, souvent, des mêmes identifiants que le site. Quiconque prend le contrôle du panneau d’hébergement peut l’effacer. Prévoyez donc une copie hors serveur protégée par des accès distincts, stockée au Luxembourg ou ailleurs dans l’Union européenne.
Ces archives contiennent les mêmes données personnelles que le site : coordonnées de clients, demandes envoyées par formulaire, documents d’un espace client. Chiffrez-les, limitez la liste des personnes qui y ont accès et effacez celles qui ne servent plus.
Choisir une fréquence selon ce que vous pouvez perdre
La bonne cadence se déduit de la quantité de travail que vous accepteriez de refaire. La documentation WordPress suggère une copie hebdomadaire pour un petit site peu modifié, quotidienne pour un site très actif, et systématiquement une copie avant une mise à jour ou un changement d’hébergeur.
| Type de site | Fréquence suggérée | À surveiller |
|---|---|---|
| Vitrine d’avocat, d’architecte ou de cabinet médical | Chaque semaine, plus avant toute intervention | Plusieurs semaines d’historique, dont une archive externe |
| Restaurant ou café avec réservation en ligne | Chaque jour | Les réservations postérieures à la dernière copie disparaîtraient |
| Boutique WooCommerce | Au minimum quotidienne pour la base, plus souvent si possible | Relever les commandes payées entre la copie et la remise en ligne |
| Fiduciaire ou cabinet avec espace client | Chaque jour | Archives chiffrées et accès restreints : documents sensibles |
| Site en français, allemand, luxembourgeois et anglais | Chaque jour pendant les périodes de traduction | S’assurer que traductions et réglages linguistiques sont bien inclus |
Pour une boutique, réinjecter la base de la veille peut faire disparaître des commandes réglées dans l’intervalle. Notez-les avant d’agir, ou limitez la restauration aux fichiers si la base est intacte.
Sauvegarde WordPress, RGPD et disponibilité des données
Le RGPD ne se limite pas à la confidentialité. Parmi les mesures de sécurité citées à l’article 32 figurent les moyens de rétablir la disponibilité des données personnelles et l’accès à celles-ci dans des délais appropriés après un incident physique ou technique. Une copie testée en est l’exemple le plus parlant.
Inversement, la perte ou la destruction de données personnelles peut constituer une violation. Sauf si elle est peu susceptible d’engendrer un risque pour les personnes, elle doit être notifiée dans les 72 heures à la Commission nationale pour la protection des données (CNPD), qui propose un formulaire de notification sur cnpd.public.lu (article 33). Notre page sur la fuite de données et le RGPD détaille ces règles, sans tenir lieu d’avis juridique.
Le piège de la copie contaminée
Une intrusion passe souvent inaperçue pendant des jours, voire des semaines. Une porte dérobée peut dormir longtemps avant de déclencher des redirections ou des envois de spam. Si vous ne conservez que les copies les plus récentes, toutes renferment peut-être déjà le code malveillant.
Réinstaller une telle archive produit un site d’apparence saine, puis l’infection réapparaît. Et même une copie propre ne sert à rien si la faille d’origine, fréquemment une extension vulnérable, demeure en place. Avant de choisir une date, tentez de dater l’intrusion à l’aide des journaux d’accès et des dates de modification des fichiers.
Une fois le site relancé, passez en revue les administrateurs avec wp user list --role=administrator et appliquez les correctifs sans attendre. En cas d’infection confirmée, suivez notre guide site WordPress piraté : que faire et gardez une copie de l’état compromis à titre de preuve.
Restaurer site WordPress en préproduction : la répétition générale
Tant qu’elle n’a jamais été remise en ligne, une archive reste une hypothèse. La documentation officielle conseille d’ailleurs de lancer ponctuellement une copie manuelle pour s’assurer que le système automatique fonctionne. Allez plus loin et organisez un véritable exercice de restauration dans un environnement de préproduction (staging), proposé par la plupart des hébergeurs.
- Sélectionner une archive datée et noter sa provenance.
- Replacer les fichiers dans l’environnement de test, puis importer la base.
- Corriger l’adresse du site de test, par exemple avec
wp search-replace, et empêcher son indexation. - Parcourir les pages clés de chaque langue, les formulaires, la connexion et le tunnel d’achat.
- Vérifier les empreintes du cœur avant de déclarer l’archive saine.
- Noter la date, la durée de l’exercice et les obstacles rencontrés.
wp db export avant-maintenance.sql
tar -czf site-fichiers.tar.gz wp-content wp-config.php .htaccess
wp db import avant-maintenance.sql
wp core verify-checksums
Lancées depuis la racine du site, ces commandes WP-CLI et tar ne remplacent pas un système automatisé. Elles sont en revanche précieuses pour une copie manuelle juste avant une intervention. Savoir restaurer site WordPress à tête reposée vous fera gagner beaucoup de temps le jour d’un incident. Après la remise en ligne, contrôlez aussi que votre suivi analytics collecte toujours les visites.
Les questions à poser à votre hébergeur
Une sauvegarde permet de revenir en arrière ; elle n’empêche pas l’intrusion. Elle s’accompagne donc d’accès protégés, d’une veille sur les extensions WordPress vulnérables et d’une mise à jour régulière du site. Pour savoir où vous en êtes, interrogez votre prestataire :
- Dans quel pays les copies sont-elles stockées, et pendant combien de temps ?
- La base et les fichiers sont-ils sauvegardés au même moment ?
- Puis-je restaurer moi-même une date précise, ou dois-je passer par le support ?
- Une copie existe-t-elle hors de votre infrastructure, avec d’autres identifiants ?
- Quand une restauration complète a-t-elle été testée pour la dernière fois ?
Mettre en place vos copies en visioconférence
Notre accompagnement se fait intégralement en visioconférence, au moment qui arrange votre équipe, que vous soyez à Pétange, à Junglinster ou à Clervaux. Une séance de cadrage dresse l’inventaire du site, de l’hébergement et des copies existantes.
Le premier test de restauration a lieu en partage d’écran : vous voyez chaque étape, et la procédure vous est remise par écrit. Une formation enregistrée permet de refaire l’exercice, et un point mensuel confirme que les copies se déroulent correctement.
Que votre entreprise soit à Differdange ou ailleurs, notre agence web au Grand-Duché applique la même méthode.
Sauvegarde WordPress : réponses aux questions courantes
Les copies fournies par mon hébergeur sont-elles suffisantes ?
Elles constituent un bon point de départ, mais restent chez le même prestataire et dépendent souvent des mêmes accès que le site. Vérifiez leur durée de conservation et la possibilité de choisir une date précise. Pour une sauvegarde WordPress vraiment fiable, ajoutez une archive externe protégée par d’autres identifiants, idéalement dans l’UE, et testez régulièrement sa restauration.
Les quatre versions linguistiques de mon site sont-elles bien copiées ?
Oui, à condition de copier les fichiers et l’intégralité de la base. Les traductions, les correspondances entre pages françaises, allemandes, luxembourgeoises et anglaises, ainsi que les réglages de l’extension multilingue y sont généralement stockés. Un export XML ou une copie des seuls médias les perdrait. Lors du test en préproduction, parcourez chaque langue.
À quoi reconnaît-on une archive saine ?
Remettez-la en place dans un environnement de test, vérifiez l’intégrité du cœur avec WP-CLI, recherchez des fichiers PHP dans le dossier des médias et examinez la liste des administrateurs. Avant de restaurer site WordPress en production, assurez-vous également que la faille qui a permis l’intrusion a bien été corrigée.
Pendant combien de temps conserver les anciennes copies ?
Suffisamment longtemps pour remonter avant une infection restée discrète, sans garder indéfiniment des données personnelles. Associer des copies quotidiennes récentes à des archives hebdomadaires ou mensuelles offre un bon compromis. Inscrivez cette durée dans votre politique de conservation, protégez les archives et planifiez leur suppression lorsqu’elles deviennent inutiles.
Perdre toutes mes copies constitue-t-il une violation de données ?
C’est possible si des données personnelles deviennent définitivement indisponibles. Le RGPD vise aussi la perte et la destruction, pas uniquement le vol. Selon le risque pour les personnes, une notification à la CNPD dans les 72 heures peut s’imposer. Documentez l’incident dans votre registre interne et demandez conseil pour votre situation particulière.
Une bonne sauvegarde WordPress empêche-t-elle le piratage ?
Non : elle permet de revenir à un état antérieur, pas de bloquer une intrusion. Si la faille reste ouverte, le site relancé peut être compromis à nouveau. Associez les copies aux mises à jour, à des mots de passe robustes, à la double authentification et à une surveillance régulière des fichiers et des comptes.
Que faire si toutes les archives sont infectées ?
Il faut alors assainir le site lui-même : remplacer le cœur, les thèmes et les extensions par des versions officielles, inspecter la base et les médias, puis renouveler tous les accès. Lorsque le site est trop ancien ou trop atteint, une refonte peut s’avérer plus raisonnable. Dans les deux cas, conservez une copie de l’état infecté comme preuve.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vous ne savez pas si vos copies tiendraient le choc ? Planifiez un appel en visio : nous diagnostiquons ensemble votre hébergement, vos sauvegardes actuelles et votre capacité à relancer le site, puis nous formalisons une procédure de restauration testée.