 0498 70 98 60
Sécuriser site WordPress : le plan de durcissement pour une PME au Luxembourg
Votre fiduciaire, votre cabinet, votre commerce ou votre asbl tourne sous WordPress et vous voulez sécuriser site WordPress avant qu’un incident ne vienne décider à votre place ? Le durcissement WordPress consiste à retirer à un attaquant tout ce dont il pourrait se servir : droits inutiles, fichiers lisibles, fonctions oubliées. Voici les chantiers, par ordre de priorité.
L’agence Référenceur audite et renforce des installations WordPress pour des entreprises luxembourgeoises de toutes tailles, de Luxembourg-Ville au nord du pays, entièrement à distance et en lien direct avec leur hébergeur.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Une règle avant tout : on ne verrouille pas une maison où l’intrus est encore caché. Si vous observez des redirections inexpliquées, des pages en caractères japonais ou un compte administrateur que personne ne reconnaît, éliminez d’abord le malware WordPress en gardant une copie des preuves, puis revenez à ce guide.
Le durcissement WordPress, une défense en couches
Les correctifs de sécurité referment les failles déjà connues. Le durcissement, lui, sert le jour où une faille n’a pas encore de correctif, où un mot de passe circule sur un forum ou où une extension n’est plus maintenue par son auteur.
La page officielle Hardening WordPress raisonne par niveaux : hébergement, base de données, fichiers, utilisateurs, journaux. Nous la transposons aux sites que l’on croise au Grand-Duché : vitrines de professions libérales, prises de rendez-vous, boutiques WooCommerce et sites déclinés en français, allemand, luxembourgeois et anglais.
Dès qu’un site recueille des données personnelles (formulaire, espace client, newsletter), ces réglages participent aussi aux mesures techniques et organisationnelles exigées par l’article 32 du RGPD, dont la CNPD contrôle l’application au Luxembourg.
Avant d’intervenir : copie, préproduction, inventaire
Première précaution : une sauvegarde complète et restaurable, fichiers et base, rangée ailleurs que sur le serveur. Notre dossier sur la sauvegarde WordPress montre comment vérifier qu’elle fonctionne vraiment.
Deuxième précaution : travailler sur une copie de préproduction chaque fois que l’hébergement le permet. Un en-tête trop strict peut bloquer un module de paiement ou le sélecteur de langue.
Troisième précaution : dresser la liste des personnes qui ont une clé. Comptes administrateurs, accès SFTP, accès phpMyAdmin, identifiants du panneau d’hébergement : on y découvre souvent un intervenant oublié.
Sécuriser site WordPress : la feuille de route en dix points
Suivez cet ordre, des attaques courantes aux réglages pointus.
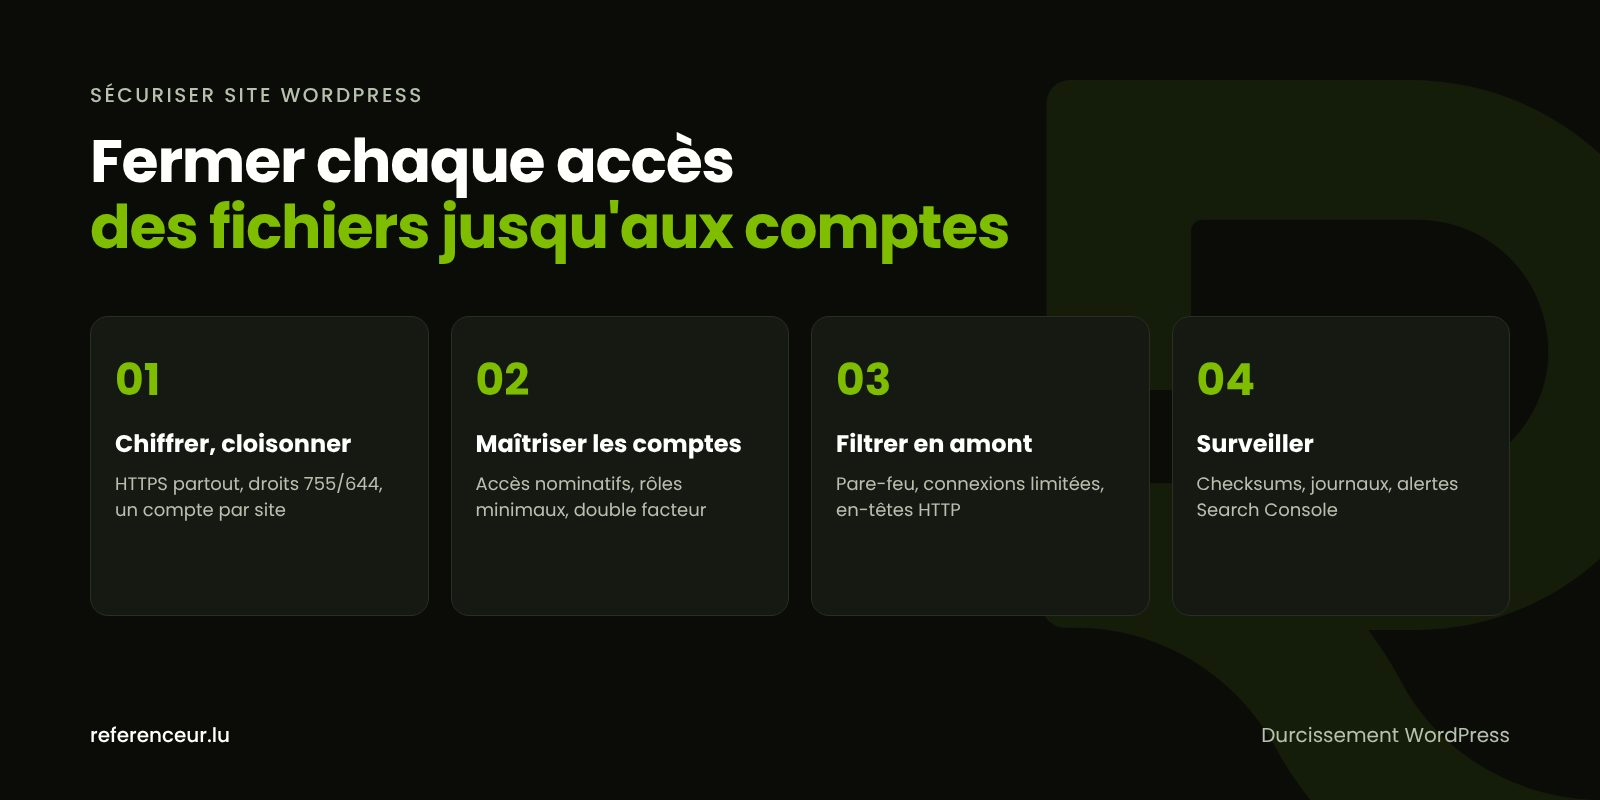
- Tout en HTTPS : certificat valide, redirection permanente de HTTP vers HTTPS et adresses en https dans Réglages > Général.
FORCE_SSL_ADMINgarantit que l’identification et l’administration restent chiffrées. - Droits sur les fichiers : 755 pour les répertoires, 644 pour les fichiers selon la documentation WordPress, et
wp-config.phplimité à 440 ou 400 si l’hébergeur l’accepte. - Éditeur de thèmes et d’extensions désactivé par
DISALLOW_FILE_EDIT, pour qu’un compte détourné ne puisse pas injecter du code depuis l’interface. - Nouvelles clés de sécurité après chaque incident ou changement de prestataire : toutes les sessions ouvertes sont coupées.
- Authentification à deux facteurs obligatoire pour les administrateurs et les gestionnaires de boutique. WordPress ne l’intègre pas nativement : une extension éprouvée ou un fournisseur d’identité s’en charge.
- Freins sur la page de connexion : nombre d’essais limité sur
wp-login.php, de préférence côté serveur, etxmlrpc.phpfermé quand aucune application mobile ou service tiers n’en dépend. - Pare-feu applicatif en amont du site ou au niveau du serveur, qui écarte les requêtes hostiles avant que PHP ne les traite.
- En-têtes de sécurité : HSTS,
X-Content-Type-Options: nosniff,Referrer-PolicyetPermissions-Policy, puis une Content-Security-Policy affinée par étapes. - Nettoyage de printemps : extensions et thèmes inutilisés supprimés (désactiver ne suffit pas), messages d’erreur masqués en production, accès des anciens intervenants révoqués.
- Journalisation : logs serveur conservés, alerte à chaque nouvel administrateur, contrôle périodique de l’intégrité du code.
Plusieurs de ces points se règlent dans wp-config.php, à placer avant la ligne qui demande d’arrêter les modifications :
/* Durcissement : production */
define( 'WP_DEBUG', false );
define( 'WP_DEBUG_DISPLAY', false );
define( 'DISALLOW_FILE_EDIT', true );
define( 'FORCE_SSL_ADMIN', true );
Pour aller plus loin, DISALLOW_FILE_MODS interdit aussi d’installer ou d’actualiser des extensions depuis le tableau de bord. Ne l’activez que si vos mises à jour WordPress passent par WP-CLI ou par un processus de déploiement, sinon les correctifs ne seront plus appliqués.
En-têtes HTTP, HSTS et formulaire de connexion
Pour les en-têtes, la fiche de l’OWASP sur les en-têtes HTTP fait référence : nosniff, une politique strict-origin-when-cross-origin et la directive frame-ancestors contre l’intégration de vos pages dans un site tiers. Elle recommande de ne plus compter sur X-XSS-Protection.
HSTS mérite une attention particulière sur les sites multilingues : si la version allemande ou anglaise vit sur un sous-domaine encore en HTTP, l’option includeSubDomains la rendra inaccessible pendant toute la durée annoncée. Testez chaque domaine avant de l’activer.
Hébergement : les engagements à obtenir par écrit
Une partie de la sécurité se joue hors de WordPress. D’abord la branche PHP : d’après php.net, les versions 8.4 et 8.5 sont en support actif, la 8.3 ne reçoit plus que des correctifs de sécurité et la 8.2 n’est plus suivie après le 31 décembre 2026. Notre article sur la version PHP de WordPress explique comment changer de branche sans casser le site.
Ensuite le cloisonnement : un utilisateur système, une base et un mot de passe propres à chaque site. Quand plusieurs sites partagent un même compte, l’infection de l’un contamine souvent les autres.
Enfin les accès : SFTP à la place du FTP, utilisateur de base aux privilèges réduits, copies externalisées et journaux consultables. Un hébergement au Luxembourg ou dans l’Union européenne simplifie la question des transferts de données, mais il ne garantit rien de tout cela à lui seul.
Matrice des responsabilités entre vous et vos prestataires
| Domaine | Ce que vous faites vous-même | Ce que l’hébergeur ou l’agence doit assurer |
|---|---|---|
| Comptes et rôles | Un compte nominatif par personne, 2FA activée | Révocation des accès SFTP, base et panneau des anciens intervenants |
| Configuration | Vérifier Outils > Santé du site après chaque changement | Constantes de wp-config.php, droits 755/644, clés renouvelées |
| Trafic entrant | Signaler toute hausse anormale de tentatives de connexion | Pare-feu applicatif, limitation sur wp-login.php, XML-RPC fermé |
| Chiffrement | Contrôler les adresses https de chaque langue | Certificats renouvelés, redirections, HSTS calibré |
| Environnement serveur | Demander la branche PHP utilisée | PHP supporté, un compte isolé par site |
| Continuité | Restaurer une copie à blanc deux fois par an | Sauvegardes externalisées, journaux conservés |
Apportez cette matrice à votre prochain échange avec l’hébergeur : chaque case validée vous aide à sécuriser site WordPress sans dépendre de la mémoire d’une seule personne.
Détecter un changement avant vos clients
Aucun réglage ne rend un site invulnérable ; l’objectif est de repérer le changement avant un client ou un moteur de recherche. Avec WP-CLI, trois commandes officielles comparent les fichiers aux versions publiées et affichent les comptes à privilèges :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator --fields=ID,user_login,user_registered
Un fichier du cœur altéré, un administrateur créé la nuit ou un script PHP dans wp-content/uploads justifient une vérification immédiate. Branchez aussi la Google Search Console pour ses alertes de sécurité, et lancez l’analyse gratuite de sécurité proposée sur cette page comme premier regard extérieur.
Les pièges qui ruinent le travail
Le piège le plus fréquent reste l’extension ou le thème « nulled », une version premium piratée récupérée sur un site douteux : son code embarque souvent la porte dérobée que tout le durcissement cherchait à fermer.
Viennent ensuite les identifiants partagés par messagerie et jamais changés, les comptes génériques « admin » utilisés par trois personnes, ou la restauration d’une sauvegarde déjà contaminée. Dans les structures où des travailleurs frontaliers se connectent depuis l’étranger, un blocage géographique mal pensé peut aussi verrouiller vos propres équipes.
Enfin, la maintenance régulière (mises à jour, revue des comptes, test de restauration, lecture des journaux) fait partie intégrante de la démarche.
Un accompagnement 100 % en visioconférence
Durcir un WordPress ne demande aucun déplacement. Tout commence par un atelier en visio où nous passons en revue extensions, comptes et hébergement, puis chaque réglage est appliqué en partage d’écran : vous voyez ce qui change et pourquoi.
Nous travaillons avec un accès nominatif temporaire, supprimé à la fin de la mission, puis une session de formation enregistrée et un point mensuel assurent le suivi.
Ce format convient aussi bien à une fiduciaire de Strassen qu’à un artisan d’Esch-sur-Alzette ou à un cabinet de Mersch. Si le mal est déjà fait, notre page site WordPress piraté présente l’intervention d’urgence, et le guide de la sécurité WordPress rassemble toute la série.
Sécuriser site WordPress au Luxembourg : questions fréquentes
Mon hébergeur dit que la sécurité est incluse : est-ce suffisant ?
Rarement. L’hébergeur protège ses serveurs et son réseau, mais vos extensions, vos utilisateurs et vos mots de passe restent de votre ressort. Demandez-lui une description écrite de ce qu’il couvre : isolation, sauvegardes, pare-feu, accès aux journaux. Le reste du durcissement WordPress se planifie avec votre prestataire à l’aide de la matrice ci-dessus.
Un site en quatre langues demande-t-il plus de précautions ?
Il demande surtout plus de rigueur. Les extensions de traduction, les formulaires par langue et les comptes de traducteurs multiplient les points d’entrée. Donnez à chaque traducteur un rôle limité à l’édition, mettez à jour l’extension multilingue dès qu’un correctif sort et vérifiez le HTTPS de chaque domaine ou sous-domaine linguistique.
Bloquer l’éditeur de fichiers arrête-t-il un pirate ?
Non, DISALLOW_FILE_EDIT ferme une seule porte : la modification du code depuis l’administration. Une extension vulnérable permet toujours de déposer un fichier malveillant. Pour sécuriser site WordPress de façon durable, cette constante complète les mises à jour, la double authentification, le pare-feu et le contrôle d’intégrité.
Le RGPD et NIS2 m’obligent-ils à durcir mon site ?
Le RGPD ne liste pas de réglages WordPress, mais son article 32 impose une sécurité adaptée au risque. La loi du 5 mai 2026 transposant NIS2, dont l’ILR est l’autorité principale, vise surtout des entreprises moyennes ou grandes de secteurs précis. Ce guide n’est pas un avis juridique ; en cas d’incident, lisez notre page sur la fuite de données et la notification à la CNPD.
Changer l’adresse de wp-admin protège-t-il vraiment ?
Cela réduit le bruit des robots, sans constituer une barrière sérieuse. La documentation WordPress mise plutôt sur la limitation des tentatives côté serveur, des mots de passe longs et la double authentification. Si vous la déplacez quand même, consignez la nouvelle adresse dans le gestionnaire de mots de passe de l’équipe.
Une boutique WooCommerce change-t-elle les priorités ?
Oui, car elle stocke adresses, commandes et comptes clients. Imposez la 2FA à chaque gestionnaire, attribuez le rôle « Gestionnaire de boutique » avec parcimonie, conservez les journaux et suivez de près les extensions de paiement. Revoyez la configuration à chaque nouveau module.
Tous les combien faut-il refaire le point ?
Un contrôle mensuel suffit à la plupart des PME : mises à jour, comptes, journaux, essai de restauration. Prévoyez aussi une revue complète après un changement d’hébergeur ou de prestataire. Quand l’installation est trop ancienne, repartir sur une base saine et reconstruite coûte parfois moins d’efforts qu’une succession de rustines.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vous hésitez sur les réglages de votre WordPress ? Planifiez un appel visio de 20 minutes : en partage d’écran, nous diagnostiquons votre site et dressons avec vous la liste des mesures de durcissement prioritaires.