 0498 70 98 60
Fuite de données site web RGPD : les bons réflexes après un WordPress compromis
Votre WordPress a été compromis et l’intrus a peut-être eu accès aux messages de contact, aux comptes clients ou aux commandes : il faut alors traiter une possible fuite de données site web RGPD, où le travail technique et les démarches légales se mènent en parallèle. Cette page vous donne l’ordre des opérations.
L’agence Référenceur assure le volet technique de ce type d’incident pour les entreprises, fiduciaires, professions libérales et asbl du Luxembourg : préservation des traces, analyse, nettoyage, le tout en visioconférence, pendant que vous ou votre conseil juridique gérez la conformité.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Ce guide résume des sources officielles (RGPD, CNPD, CIRCL, ILR) et ne constitue pas un avis juridique.
Incident de sécurité ou violation de données personnelles ?
L’article 4, point 12, du RGPD définit la violation de données à caractère personnel comme une violation de la sécurité entraînant, de façon accidentelle ou illicite, la destruction, la perte, l’altération, la divulgation non autorisée de données ou l’accès non autorisé à celles-ci. Un piratage doit toujours être examiné sous cet angle.
Sur un WordPress, les données personnelles se cachent à plusieurs endroits : la table des utilisateurs (identifiant, e-mail, mot de passe haché), les clients et commandes WooCommerce, les messages enregistrés par les extensions de formulaire, les listes d’abonnés et les documents envoyés dans wp-content/uploads.
Une simple injection de spam ne lit pas forcément ces tables ; une porte dérobée ou un rançongiciel changent l’analyse.
Fuite de données site web RGPD : les gestes des premières heures
Le compteur des 72 heures démarre au moment où vous prenez connaissance de la violation. Les premières décisions doivent donc couper l’accès de l’attaquant sans effacer ce qui permettra de comprendre l’incident :
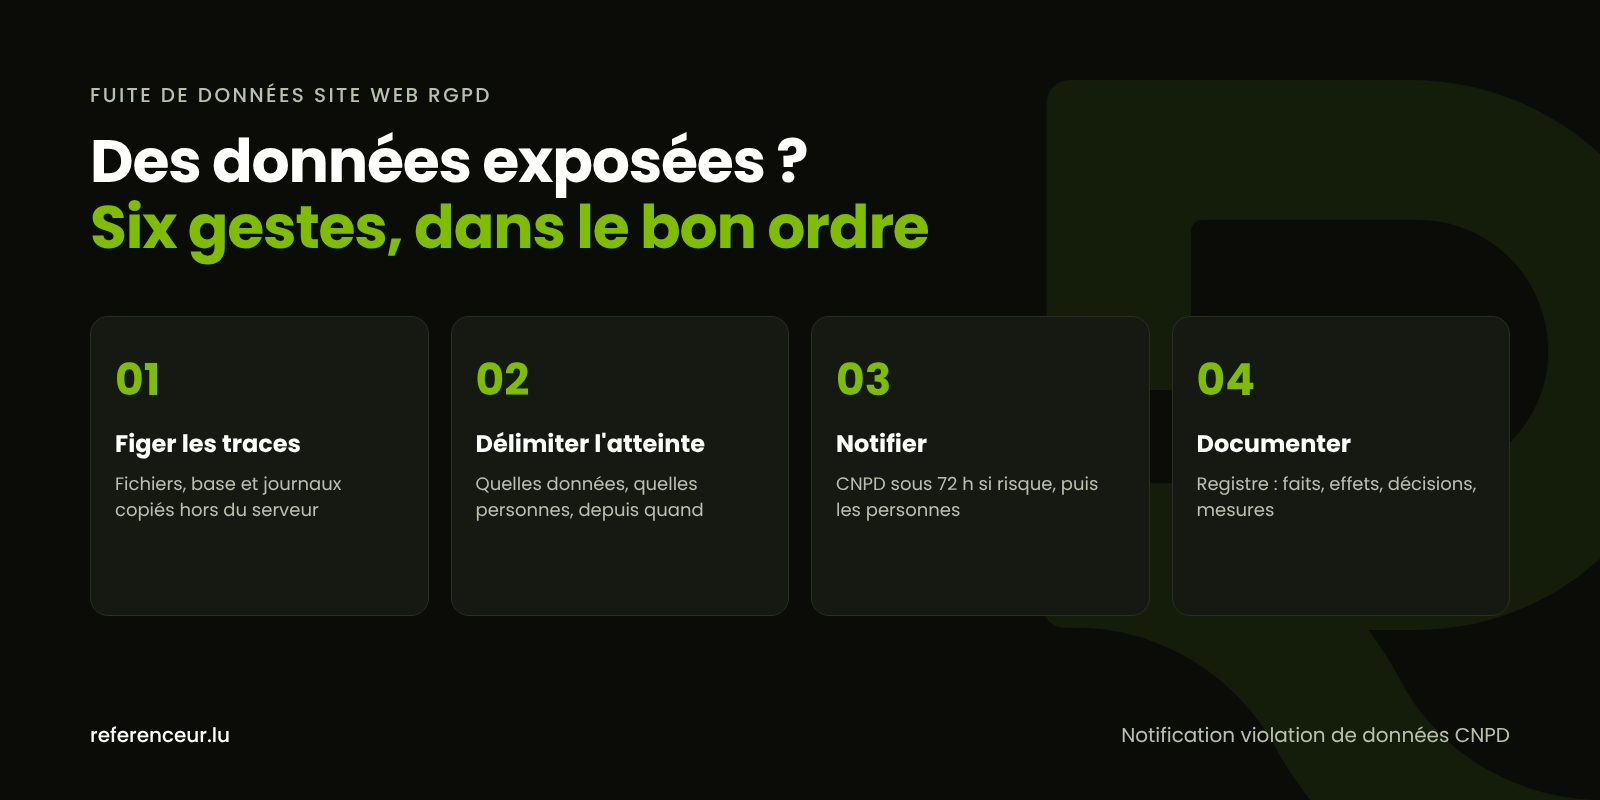
- Figez la scène : pas de suppression ni de restauration à ce stade, car vous perdriez les éléments qui montrent ce qui a été lu.
- Dupliquez tout : fichiers, base et journaux, copiés vers un support extérieur au serveur touché.
- Réclamez les journaux d’accès et d’erreurs à l’hébergeur avant leur rotation automatique.
- Changez les clés : mots de passe des administrateurs, de l’hébergement, de la base et du SFTP, puis nouvelles clés de sécurité dans
wp-config.php. - Délimitez l’atteinte : quelles données, combien de personnes, sur quelle période.
- Évaluez le risque pour les personnes et tranchez sur les notifications.
Avec WP-CLI, ces commandes en lecture seule repèrent un administrateur ajouté ou un fichier altéré :
wp user list --role=administrator --fields=user_login,user_email,user_registered
wp core verify-checksums
Notre guide site WordPress piraté : que faire détaille la gestion de crise technique ; la suite se concentre sur les obligations liées aux données.
L’obligation de notifier selon l’article 33
Le responsable du traitement notifie la violation à l’autorité de contrôle dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si elle n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes. Au Luxembourg, cette autorité est la CNPD, la Commission nationale pour la protection des données.
Passé ce délai, la notification expose les raisons du retard ; les informations manquantes peuvent suivre par étapes.
Le dossier décrit au minimum la nature de la violation, les catégories et le nombre approximatif de personnes et d’enregistrements touchés, un point de contact (délégué à la protection des données ou autre), les conséquences probables et les mesures prises ou envisagées. Le texte intégral est disponible sur EUR-Lex.
Si votre agence web ou votre hébergeur traite ces données pour votre compte, il agit comme sous-traitant et doit vous prévenir dans les meilleurs délais, afin que vous puissiez respecter les 72 heures.
Notification violation de données CNPD : préparer l’envoi
Selon la page de la CNPD consacrée aux violations de données, la notification se fait au moyen d’un formulaire à télécharger, renvoyé par e-mail à l’adresse [email protected]. La Commission insiste pour recevoir la version Word (.docx) du formulaire, et non un PDF ou une capture.
Le message peut être chiffré avec la clé GPG publiée par la CNPD et accompagné de pièces utiles : chronologie, extraits de journaux.
Téléchargez ce formulaire dès aujourd’hui et désignez qui l’envoie. Une notification violation de données CNPD envoyée rapidement puis complétée vaut mieux qu’un dossier parfait arrivé trop tard.
Les interlocuteurs à mobiliser
| Interlocuteur | Quand le contacter | Comment |
|---|---|---|
| CNPD | Violation susceptible d’engendrer un risque pour les personnes | Formulaire .docx envoyé à [email protected], si possible sous 72 heures |
| Personnes concernées | Risque élevé pour leurs droits et libertés (article 34) | Message individuel en termes simples, ou communication publique si l’effort est disproportionné |
| CIRCL | Assistance technique pour une entreprise, une commune ou une asbl | [email protected] ou téléphone +352 247 88444 |
| ILR | Incident important chez une entité soumise à la loi NIS2 | Notification préliminaire sous 24 heures via la plateforme SERIMA |
| Police grand-ducale | Intrusion, chantage ou rançongiciel | Plainte dans un commissariat ou auprès du Parquet, preuves à l’appui |
| Votre client, responsable du traitement | Si vous êtes vous-même sous-traitant | Alerte dans les meilleurs délais, selon le contrat |
Pour toute fuite de données site web RGPD, notez la date, l’heure et le contenu de chaque échange.
Prévenir les personnes concernées sans les affoler
L’article 34 du RGPD impose d’informer les personnes dans les meilleurs délais lorsque la violation est susceptible d’engendrer un risque élevé pour leurs droits et libertés.
Le message décrit en mots clairs la nature de l’incident, un point de contact, les conséquences probables et les mesures prises. Il n’est pas obligatoire si les données étaient rendues incompréhensibles (chiffrement), si des mesures ultérieures écartent le risque élevé, ou si l’effort serait disproportionné ; une communication publique prend alors le relais.
Au Luxembourg, la clientèle parle souvent plusieurs langues : rédigez en français, en allemand, en anglais ou en luxembourgeois selon vos destinataires, sans oublier les clients frontaliers. Recommandez un nouveau mot de passe et la méfiance envers les e-mails citant une commande : une fuite nourrit souvent un hameçonnage ciblé.
CIRCL, GOVCERT.LU, ILR et police : qui fait quoi
Le CIRCL se présente comme le CERT du secteur privé, des communes et des entités non gouvernementales au Luxembourg. Il demande à être contacté dès qu’un incident est détecté ou soupçonné.
GOVCERT.LU intervient pour les ministères, administrations et services de l’État ainsi que pour les opérateurs d’infrastructures critiques : une PME n’est en principe pas dans son périmètre.
La loi du 5 mai 2026, qui transpose NIS2, est entrée en vigueur le 10 mai 2026. Elle vise surtout des entités de taille moyenne ou grande dans les secteurs énumérés en annexe, certaines quelle que soit leur taille. L’ILR en est l’autorité compétente pour la grande majorité des secteurs. La plupart des petites structures n’y sont pas soumises ; les pages NIS2 du site de l’ILR précisent les critères.
Aucune de ces démarches ne remplace la notification à la CNPD. Pour une enquête, la plainte se dépose auprès de la Police grand-ducale : le service de plainte en ligne de guichet.public.lu se limite à certains vols, il faut donc se rendre dans un commissariat ou s’adresser au Parquet.
Tenir le registre interne des violations
L’article 33, paragraphe 5, du RGPD exige de documenter chaque violation, même celles qui ne sont pas notifiées : faits, effets et mesures correctrices. La CNPD peut demander à consulter cette documentation.
Ouvrez le dossier dès la première heure : chronologie, personnes touchées, évaluation du risque et justification de chaque choix, y compris celui de ne pas notifier.
Remettre le site d’aplomb après l’incident
Le nettoyage doit supprimer chaque porte dérobée, pas seulement les symptômes visibles. Il est suivi d’un durcissement de la sécurité WordPress : double authentification, comptes nominatifs, pare-feu applicatif. Vérifiez aussi tout compte administrateur piraté.
Profitez-en pour appliquer la minimisation des données : les messages de formulaire n’ont pas toujours à rester stockés en base. Si l’installation est trop ancienne, une refonte du site sur une base saine peut être plus sûre. L’analyse gratuite de sécurité de cette page offre un premier contrôle externe.
Une gestion de crise menée en visioconférence
Ce type d’incident se traite à distance : un appel de diagnostic en visio pose le cadre, puis vous assistez à chaque vérification en partage d’écran.
Nous rédigeons une synthèse technique que vous pourrez joindre au formulaire de la CNPD ou transmettre à votre conseil, puis un suivi mensuel prend le relais.
Le dispositif fonctionne pour une société de Differdange comme pour un cabinet d’Ettelbruck, et partout au Grand-Duché de Luxembourg. Le détail de l’intervention d’urgence figure sur notre page site WordPress piraté, et le guide sécurité WordPress réunit toute la série.
Questions fréquentes sur une fuite de données site web RGPD
Un formulaire de contact suffit-il à me rendre concerné ?
Oui, dès que les messages sont stockés en base ou passent par une boîte mail compromise : noms, adresses électroniques et contenus sont des données personnelles. Le risque reste souvent limité, mais la situation doit être évaluée puis inscrite dans votre registre, même si vous concluez qu’aucune notification n’est nécessaire.
Les 72 heures sont écoulées : est-il trop tard ?
Non, notifiez sans attendre davantage. L’article 33 prévoit qu’une notification tardive soit accompagnée des motifs du retard : expliquez quand et comment vous avez découvert l’incident. Une notification violation de données CNPD tardive mais argumentée reste bien préférable à une absence de notification.
Mon agence web peut-elle notifier à ma place ?
La notification revient au responsable du traitement, c’est-à-dire l’entreprise ou l’asbl propriétaire du site. L’agence ou l’hébergeur, en tant que sous-traitant, doit vous alerter rapidement et vous fournir les éléments techniques. Il peut vous aider à remplir le formulaire, mais la décision et l’envoi restent de votre responsabilité.
Les mots de passe volés sur WordPress sont-ils lisibles ?
WordPress enregistre les mots de passe sous forme hachée, jamais en clair. Un attaquant peut néanmoins tenter de les casser, surtout s’ils sont courts ou réutilisés sur d’autres services. Par prudence, imposez un nouveau mot de passe aux comptes concernés et tenez compte de ce point dans l’évaluation du risque élevé.
Ma boutique en ligne stocke-t-elle les cartes bancaires ?
En règle générale non : le prestataire de paiement traite les données de carte, pas WordPress. Vérifiez-le toutefois dans votre configuration. La boutique conserve en revanche adresses, téléphones et historiques d’achat, ce qui justifie une analyse détaillée des tables de commandes et des comptes clients après une intrusion.
Dois-je couper le site pendant les vérifications ?
Cela dépend de l’attaque. Si le site distribue du code malveillant ou expose encore des données, une page de maintenance limite les dégâts, à condition d’avoir d’abord sauvegardé une copie complète pour l’analyse. Un court message neutre, traduit dans les langues du site, suffit à informer les visiteurs pendant ce temps.
Contacter le CIRCL dispense-t-il de notifier ?
Non. Le CIRCL apporte une aide technique face à l’incident, tandis que la notification violation de données CNPD répond à une obligation du RGPD. Les deux démarches sont complémentaires : l’une ne remplace jamais l’autre, et une éventuelle plainte auprès de la Police grand-ducale reste également distincte.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des données ont pu sortir de votre site ? Planifiez un appel visio de 20 minutes : nous diagnostiquons ensemble la situation technique de votre WordPress et listons les éléments utiles à votre dossier de violation.