 0498 70 98 60
Signes site WordPress piraté : les indices à vérifier vous-même
Rares sont les piratages qui s’annoncent par une page d’accueil défigurée. La plupart se cachent : ils épargnent l’ordinateur de l’administrateur et ne se montrent qu’à certains visiteurs ou au robot de Google. Repérer les signes site WordPress piraté avant vos clients, c’est gagner un temps précieux et éviter qu’un moteur de recherche ou un hébergeur ne tranche à votre place.
L’agence Référenceur aide les commerces, fiduciaires, professions libérales et PME du Luxembourg à établir un diagnostic fiable, mené en visioconférence avec eux, puis à choisir les mesures qui correspondent vraiment à ce qui a été découvert.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Pour un premier contrôle, l’analyse gratuite de sécurité de cette page donne une indication rapide. Si l’infection se confirme, enchaînez avec notre plan site WordPress piraté : que faire ; pour la prévention, parcourez notre dossier sur la sécurité WordPress, ou confiez-nous la vérification via la page réparation de site WordPress piraté.
Ce que vos visiteurs voient avant vous
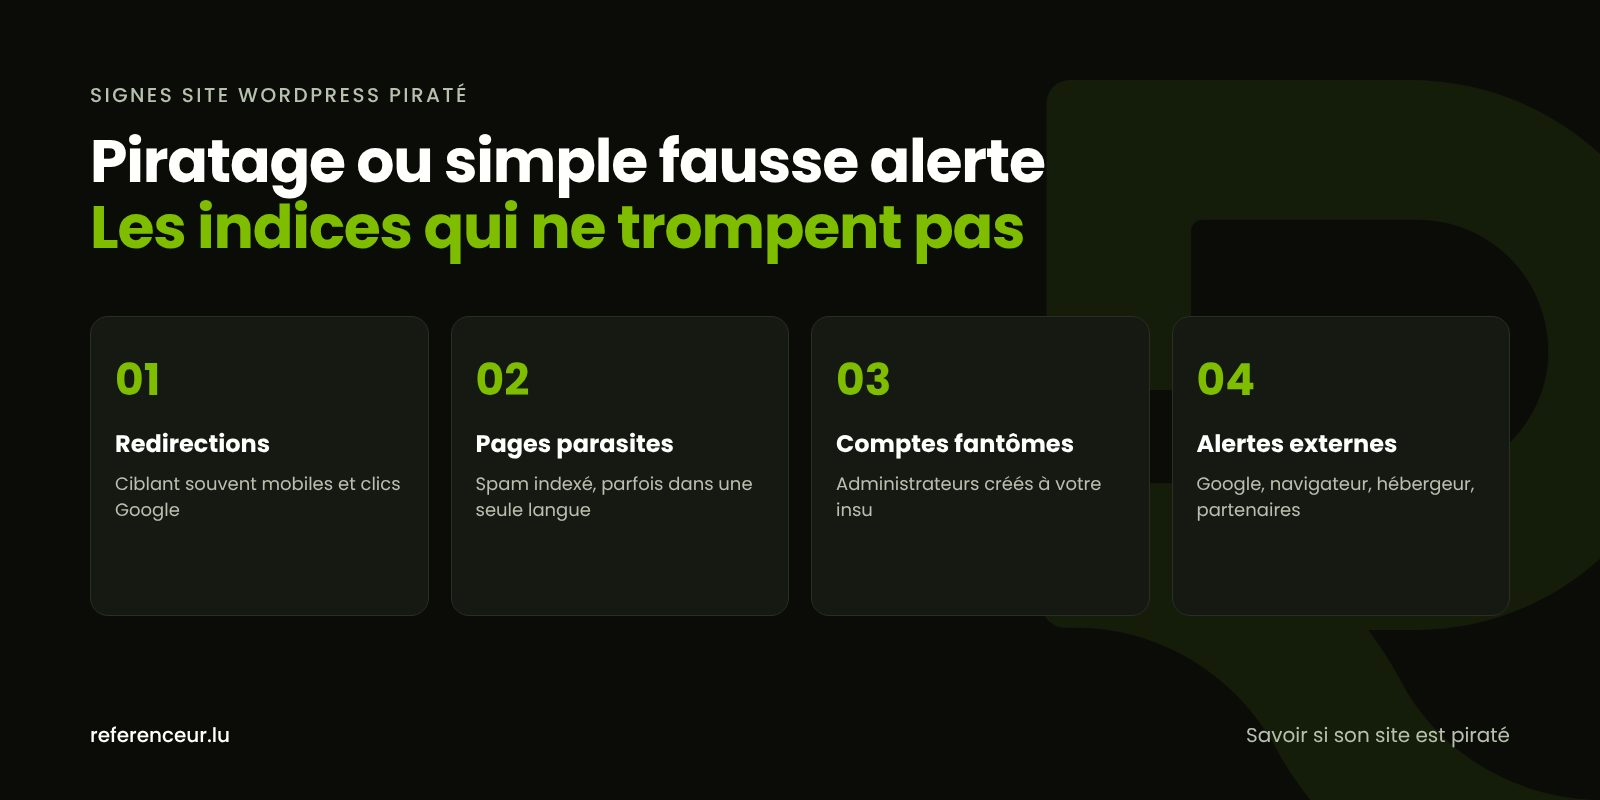
Le cas le plus courant est la redirection malveillante : on clique sur votre site et l’on se retrouve sur un faux jeu-concours, une boutique de contrefaçons ou un pseudo-support informatique. Le script choisit souvent ses cibles : smartphones uniquement, visiteurs arrivant de Google, une seule fois par appareil. Voilà pourquoi rien ne se passe quand vous tapez votre propre adresse.
Testez donc en conditions réelles : téléphone, navigation privée, clic depuis la page de résultats. Notre article redirection malveillante WordPress montre où ce type de code se loge.
D’autres anomalies sont visibles à l’écran : liens étrangers glissés dans le pied de page, fenêtres publicitaires que vous n’avez jamais installées, formulaire de paiement modifié, ou écran d’alerte rouge affiché par le navigateur avant même l’ouverture de la page.
Une lenteur soudaine sans modification de votre part mérite aussi l’attention : un script de minage de cryptomonnaie injecté dans le site ou un envoi massif d’e-mails indésirables peut saturer le serveur.
Signes site WordPress piraté dans Google et la Search Console
Saisissez site:votredomaine.lu dans Google. Des titres en japonais, des pages de médicaments, de casinos ou de sacs de luxe à prix cassés trahissent du contenu injecté sur votre domaine. Google précise que ce spam peut être servi à son robot et masqué aux humains : c’est le cloaking, qui vous montre une page parfaitement normale.
Un site luxembourgeois existe souvent en plusieurs langues : refaites la recherche pour chaque version, par exemple sur /de/, /en/ ou /lb/. La déclinaison la moins consultée est souvent celle où le spam s’installe le plus longtemps. Ce scénario est détaillé dans notre article sur le spam SEO japonais.
Dans la Search Console, le rapport « Problèmes de sécurité » distingue notamment l’injection de contenu, d’URL ou de code et les logiciels malveillants, avec des exemples d’adresses. Les rapports d’indexation et de performances révèlent, eux, une hausse brutale de pages ou des requêtes sans rapport avec votre métier ; un suivi analytique régulier aide à les remarquer tôt.
Le statut de navigation sécurisée publié dans le rapport de transparence de Google indique enfin si votre domaine est jugé dangereux. Dans ce cas, appliquez le guide site WordPress sur liste noire Google.
Tableau de bord et serveur : les traces internes
Dans l’administration, affichez les Utilisateurs filtrés sur le rôle « Administrateur ». Un compte que personne n’identifie, même avec un nom banal comme « support » ou « wpadmin2 », doit inquiéter. Faites la même revue des extensions installées et méfiez-vous des noms génériques sans éditeur identifiable.
Sur le serveur, l’idée est double : comparer les fichiers aux originaux et chercher du PHP là où il ne devrait pas exister. Avec un accès SSH et WP-CLI, ces instructions officielles offrent un point de départ solide :
wp core verify-checksums
wp user list --role=administrator --fields=user_login,user_email,user_registered
wp cron event list
find wp-content -type f -name "*.php" -mtime -14
Un message d’erreur sur la première ligne signale un fichier du cœur altéré ou ajouté. La deuxième montre quand chaque administrateur a été créé ; la dernière liste les fichiers PHP modifiés ces quatorze derniers jours, à confronter avec vos propres mises à jour.
Quand l’alerte vient de l’extérieur
- E-mails refusés : vos messages arrivent en indésirables ou reviennent en erreur, car votre serveur a relayé du spam et figure sur une liste de blocage.
- Avertissement de l’hébergeur, voire suspension du compte après détection d’un fichier malveillant.
- Ressources qui explosent : bande passante, processeur ou espace disque bien au-delà de l’habitude.
- Partenaires qui s’inquiètent d’un message étrange envoyé en votre nom ou d’une alerte en visitant votre site.
- Inscriptions ou commandes fantaisistes sur une boutique WooCommerce, ou demandes de réservation absurdes.
Pris seul, aucun de ces signes site WordPress piraté ne prouve une intrusion ; plusieurs indices concordants imposent en revanche un contrôle approfondi sans attendre.
Savoir si son site est piraté en un coup d’œil
Pour savoir si son site est piraté sans céder à la panique, reliez chaque observation à une vérification simple et à une première réaction adaptée.
| Symptôme constaté | Vérification à faire | Réaction immédiate |
|---|---|---|
| Visiteurs détournés vers un autre domaine | Test sur mobile, en navigation privée, depuis un résultat Google | Captures d’écran puis mode maintenance |
| Pages inconnues indexées | Recherche site: sur chaque version linguistique, Search Console | Archiver le site tel quel avant toute suppression |
| Administrateur inconnu | Liste des utilisateurs et date de création du compte | Documenter le compte, puis changer tous les accès |
| Écran rouge du navigateur | Rapport « Problèmes de sécurité » et statut de navigation sécurisée | Nettoyage complet avant toute demande de réexamen |
| Messages rejetés par les destinataires | Retours d’erreur, notification de l’hébergeur | Prévenir l’hébergeur, renouveler les mots de passe e-mail |
Doute confirmé : les bons réflexes
Dès qu’un indice se confirme, n’effacez rien avant d’avoir copié fichiers et base de données. Alertez l’hébergeur, puis changez les mots de passe depuis un appareil sain, en commençant par l’hébergement et la messagerie qui permettent de récupérer tous les autres.
Ne restaurez aucune sauvegarde sans avoir vérifié qu’elle date d’avant l’attaque, et ne réinstallez jamais une extension premium obtenue ailleurs que chez son éditeur. Si des données personnelles ont pu être consultées, le RGPD peut imposer une notification à la CNPD dans les 72 heures ; le CIRCL accompagne par ailleurs les entreprises et les communes confrontées à un incident.
Une fois le site assaini, des mises à jour suivies, des sauvegardes testées et ces contrôles répétés chaque mois permettent de savoir si son site est piraté bien avant qu’un client ne le découvre.
Un contrôle à distance, de Mersch à Remich
Ces vérifications demandent d’avoir les bons écrans sous les yeux. En visioconférence avec partage d’écran, nous parcourons ensemble votre tableau de bord, la Search Console et l’espace client de l’hébergeur : vous voyez chaque contrôle et comprenez ce qu’il révèle.
La séance peut être enregistrée pour servir de mode d’emploi lors de la maintenance mensuelle. Que votre entreprise soit à Ettelbruck, à Mamer ou à Remich, le format reste le même : un lien de connexion suffit. Pour un projet de site, voyez aussi notre agence web à Mersch.
Signes site WordPress piraté : vos questions
Tout s’affiche normalement chez moi : suis-je à l’abri ?
Pas nécessairement. De nombreuses infections sont conditionnelles : elles ignorent les administrateurs connectés, les ordinateurs de bureau ou les visiteurs déjà venus, et certaines pages de spam ne s’affichent qu’au robot de Google. Pour savoir si son site est piraté, testez depuis un smartphone en navigation privée et ouvrez la Search Console.
Une recherche site: dans Google est-elle suffisante ?
Elle fait apparaître les pages de spam indexées, mais pas les portes dérobées, les comptes cachés ni les scripts réservés à certains visiteurs. Associez-la au rapport « Problèmes de sécurité », à la revue des administrateurs et à une vérification des fichiers, en répétant l’exercice pour chaque langue du site.
Aucun message de Google : tout va-t-il bien ?
Pas forcément. Google n’avertit que les propriétaires et utilisateurs validés dans la Search Console, et toutes les infections ne sont pas détectées aussitôt. Si votre domaine n’y est pas encore associé, faites-le maintenant : la Search Console reste l’un des canaux par lesquels Google signale un problème de sécurité.
Un administrateur inconnu prouve-t-il une intrusion ?
Pas toujours : un ancien prestataire ou une extension a pu le créer. Contrôlez sa date de création et l’adresse e-mail rattachée. Si personne ne le reconnaît, considérez-le comme un indice de compromission sérieux : renouvelez l’ensemble des accès et cherchez par quel moyen il a été ajouté.
Pourquoi mon antivirus ne détecte-t-il rien ?
Parce qu’il surveille votre ordinateur, pas le serveur qui fait tourner WordPress. Le code injecté dans un site est généralement obscurci et ne s’exécute que dans certaines conditions. Seule une analyse côté serveur, portant sur les fichiers comme sur la base de données, permet de conclure de façon fiable.
À qui signaler un piratage au Luxembourg ?
Le CIRCL, équipe de réponse aux incidents du secteur privé et des communes, reçoit les signalements par e-mail ou par téléphone. Une plainte peut être déposée auprès de la Police grand-ducale ; la plainte en ligne de son e-commissariat se limite à certains vols. En cas de fuite de données, la CNPD peut aussi devoir être notifiée.
Quels signes site WordPress piraté exigent d’agir sur-le-champ ?
Une redirection vers un site frauduleux, un écran d’alerte du navigateur, un formulaire de paiement modifié ou des données clients exposées. Dans ces situations, protégez d’abord vos visiteurs avec une page de maintenance, archivez l’état actuel du site, puis déroulez le plan d’urgence sans délai.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Un indice vous inquiète sur votre site ? Réservez un appel visio : écran partagé, nous vérifions avec vous si votre site WordPress est compromis et quelles actions engager ensuite.