 0498 70 98 60
Extension WordPress vulnérable : recenser, surveiller et remplacer sans casse
Prise de rendez-vous en ligne pour un cabinet, sélecteur de langue, espace documents pour les clients d’une fiduciaire, formulaire de devis : sur la plupart des sites, l’essentiel des fonctions vient d’extensions écrites par des tiers. Or une seule extension WordPress vulnérable met en danger tout le site, parce qu’elle s’exécute avec les mêmes privilèges que WordPress lui-même.
L’agence Référenceur accompagne indépendants, PME et associations du Grand-Duché qui veulent savoir ce que contient réellement leur site : liste annotée des composants, priorités claires et scénario de remplacement, le tout passé en revue en visio avec vous ou avec la personne qui gère votre WordPress. Voici comment nous procédons.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Extension WordPress vulnérable : pourquoi une seule suffit
Une extension n’est pas enfermée dans une boîte : elle interroge la base de données, crée des pages, reçoit des formulaires et peut écrire sur le disque. Qu’il s’agisse d’un envoi de fichier mal filtré, d’une requête SQL injectable ou d’un rôle qui s’attribue des droits d’administrateur, la faille donne à l’attaquant un pouvoir bien plus large que la fonction d’origine.
La documentation officielle de durcissement de WordPress cite les logiciels et extensions non mis à jour parmi les méthodes d’attaque courantes. Dans son classement Top 10 de 2025, l’OWASP fait d’ailleurs de la chaîne d’approvisionnement logicielle un risque à part entière : connaître ses briques, leur provenance et leurs faiblesses devient une exigence de base.
La période la plus risquée commence souvent à la sortie d’un correctif : la faille devient publique, et des robots scrutent alors le web à la recherche des sites restés sur la version précédente. Quelques jours de retard suffisent.
Thème WordPress nulled : une fausse économie
On appelle thème WordPress nulled un thème ou une extension premium dont le contrôle de licence a été supprimé avant sa diffusion sur des sites de téléchargement. Le prix nul attire, mais personne ne peut dire ce qui a été glissé dans le code en chemin.
Ces copies transportent régulièrement des portes dérobées, des liens publicitaires cachés ou du code qui crée un administrateur à votre insu. Elles ne profitent pas non plus des correctifs officiels : une copie restée saine se transforme en cible dès que l’éditeur publie une version corrigée.
WordPress recommande de n’installer que des composants issus de sources dignes de confiance. Découvrir une copie piratée sur votre site impose plus qu’un simple remplacement : considérez l’installation comme infectée et appliquez notre procédure pour nettoyer un malware WordPress.
Inventorier ce qui tourne vraiment sur le site
Toute démarche de sécurisation commence par une liste exhaustive. Elle se dresse depuis l’écran Extensions ou par votre prestataire, en quatre passages :
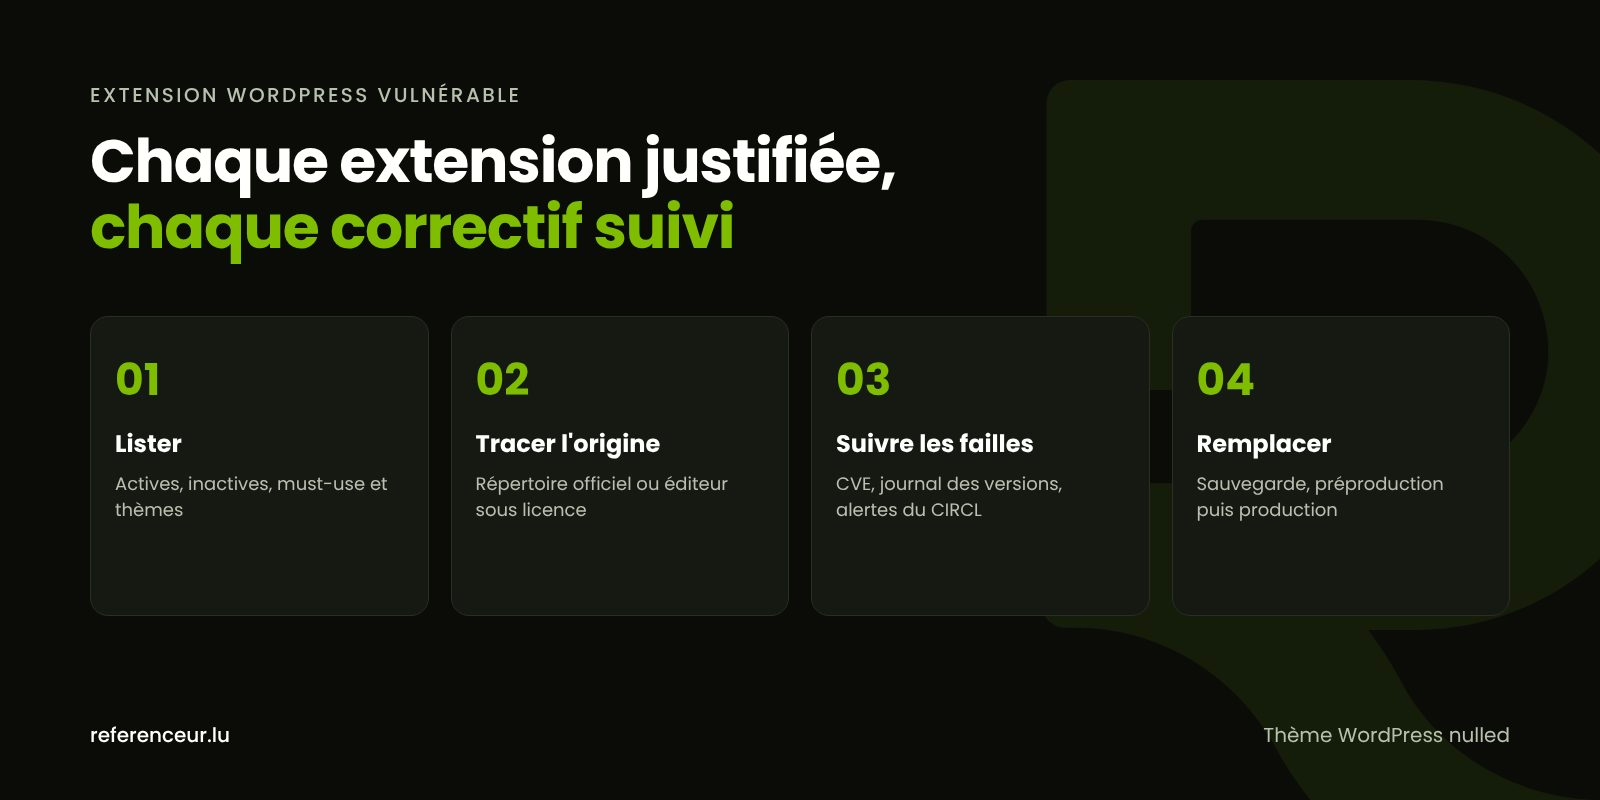
- Lister : tout ce qui figure dans wp-content, y compris les composants inactifs, le dossier mu-plugins et les thèmes enfants.
- Tracer l’origine : répertoire officiel, éditeur avec licence en cours, ou provenance inconnue.
- Mesurer l’entretien : date de la dernière version, compatibilité annoncée, mises à jour en attente.
- Décider : garder en l’état, actualiser, substituer ou effacer.
Avec WP-CLI, quelques commandes documentées donnent une vue d’ensemble : les extensions qui attendent une mise à jour, leur statut et leur dernière publication dans le répertoire officiel, puis la comparaison de leurs fichiers avec les empreintes de WordPress.org et la liste des thèmes.
wp plugin list --update=available
wp plugin list --fields=name,status,version,wporg_status,wporg_last_updated
wp plugin verify-checksums --all
wp theme list --fields=name,status,version,update
Sur WordPress.org, deux avertissements méritent votre attention. Le premier signale un composant que son auteur n’a pas vérifié avec les trois plus récentes versions majeures ; le second annonce une fermeture : le téléchargement est retiré.
Désactiver un module ne fait pas disparaître son code : ses scripts restent accessibles par leur adresse, et une faille peut s’y déclencher. Ce qui ne sert plus doit quitter le serveur.
Suivre les failles publiées sans y passer ses journées
Chaque faille divulguée se voit attribuer une référence CVE, reprise par la base américaine NVD. Plusieurs sociétés de sécurité tiennent en parallèle des catalogues propres à WordPress, où l’on cherche directement le nom d’un module et sa version installée.
Au Luxembourg, le CIRCL (Computer Incident Response Center Luxembourg), l’équipe de réponse aux incidents du secteur privé, des communes et des associations, publie des alertes et des avis à destination des utilisateurs du pays. Il peut aussi être sollicité si une faille a déjà été exploitée.
Pour une petite structure, le réflexe le plus utile reste de lire le journal des modifications avant chaque mise à jour : la mention « security » justifie une installation rapide. Le tableau ci-dessous traduit les cas les plus courants en décisions :
| Cas rencontré | Niveau de risque | Réponse recommandée |
|---|---|---|
| Module de prise de rendez-vous d’un cabinet médical avec un correctif non installé | Élevé : faille connue, exploitation automatisée | Sauvegarde, puis mise à jour le jour même |
| Extension multilingue FR-DE-LB-EN signalée comme non vérifiée sur les versions récentes | Moyen : maintenance sans doute arrêtée | Contacter l’auteur et préparer une solution de rechange |
| Espace clients d’une fiduciaire reposant sur une extension fermée | Élevé : plus aucun correctif | Migrer rapidement vers un outil maintenu |
| Licence premium expirée sur le module de paiement d’une boutique | Élevé : paiement privé de correctifs | Reprendre l’abonnement ou adopter une autre passerelle |
| Thème téléchargé sur un site de partage douteux | Critique : code modifié possible | Analyse complète, nettoyage, version officielle |
| Ancien module d’événements inactif depuis plusieurs saisons | Moyen : code exploitable sans aucun usage | Suppression après sauvegarde |
Changer de composant en gardant le site debout
Premier temps : une copie intégrale du site, base comprise, conservée ailleurs que chez l’hébergeur et dont la restauration a été essayée. Pour le rythme et les erreurs à éviter, voyez notre dossier sur la sauvegarde WordPress.
Deuxième temps : la répétition sur un environnement de test. On y exporte la configuration, on bascule vers le nouveau module, puis on vérifie formulaires, tunnel de commande et pages importantes en français, en allemand et en anglais. Seule une répétition réussie est reproduite sur le site public.
WordPress 5.5 a introduit un interrupteur de mise à jour automatique propre à chaque extension, avec une notification par e-mail du résultat. Il convient bien aux petits modules ; pour tout ce qui encaisse de l’argent, mieux vaut un contrôle humain. Notre article sur la mise à jour WordPress détaille les critères.
La version de PHP compte aussi : le calendrier de php.net arrête le support de sécurité de PHP 8.2 au 31 décembre 2026, tandis que 8.4 et 8.5 restent pleinement suivies. Un module qui vous retient sur une ancienne branche doit être remplacé ; lisez à ce sujet comment protéger WordPress en choisissant la bonne version de PHP.
Complétez avec les recommandations officielles de durcissement, dont la constante DISALLOW_FILE_EDIT dans wp-config.php, et avec notre page dédiée au durcissement de WordPress. Notre guide de sécurité WordPress fait le lien entre tous ces sujets.
Un audit des extensions mené à distance
L’audit se fait entièrement en visioconférence : nous commençons par écouter l’usage réel de chaque module, puis nous ouvrons ensemble, en partage d’écran, l’administration WordPress et l’espace d’hébergement. Vos identifiants ne quittent jamais votre poste.
À l’issue de la séance, un document de priorités vous est remis, accompagné d’une courte vidéo de formation ; un rendez-vous visio mensuel peut ensuite entretenir le site. Le déroulé est le même pour un commerce d’Esch-sur-Alzette, un cabinet de Mersch ou une association de Wiltz ; notre page sur la création de site internet à Esch-sur-Alzette présente aussi nos refontes.
Faute d’alternative suivie pour une fonction clé, un module développé sur mesure vous rend propriétaire du code. Si l’attaque a déjà eu lieu, rendez-vous sur notre page site WordPress piraté.
Extension WordPress vulnérable : questions fréquentes
Comment savoir si une de mes extensions a une faille connue ?
Trois sources se complètent. Le tableau de bord d’abord : la notice d’une nouvelle version mentionne souvent la faille qu’elle corrige. Les catalogues de vulnérabilités ensuite, NVD ou bases spécialisées WordPress, interrogés avec le nom exact du module. Un outil de surveillance enfin, qui envoie une alerte quand une extension WordPress vulnérable apparaît parmi vos composants.
Une extension désactivée est-elle encore dangereuse ?
Oui, souvent davantage qu’on ne le croit. Un module inactif n’est plus chargé par WordPress, mais ses scripts PHP répondent toujours si un robot les appelle par leur chemin. Et comme personne ne pense à l’actualiser, il accumule les failles connues. Après une sauvegarde, effacez-le : le réinstaller prendra deux minutes le jour où il redeviendrait utile.
Peut-on garder un thème WordPress nulled après l’avoir nettoyé ?
C’est un pari perdant. Le code injecté peut être obscurci ou réparti dans plusieurs fichiers, si bien qu’une analyse ne donne jamais de certitude, et la copie restera privée de mises à jour. Passez à la version achetée chez l’éditeur ou à un autre thème, puis vérifiez tout le site : la présence d’un thème WordPress nulled accompagne fréquemment une intrusion déjà installée.
Notre extension de traduction n’est plus suivie : que faire ?
Sur un site en français, en allemand, en luxembourgeois et en anglais, ce composant touche chaque page : ne le changez pas dans la précipitation. Repérez un outil suivi capable de reprendre vos traductions existantes, répétez la bascule sur un environnement de test et vérifiez que les adresses de chaque langue restent identiques, faute de quoi votre référencement en pâtira. En attendant, surveillez le site de plus près.
Faut-il activer les mises à jour automatiques partout ?
Pas forcément. Sur un petit module bien entretenu, l’automatisme fait gagner de précieux jours entre la sortie d’un correctif et son application. Sur une boutique WooCommerce, un portail clients ou un ensemble de modules qui dépendent les uns des autres, une mise à niveau manuelle, essayée d’abord sur une copie et précédée d’une sauvegarde vérifiée, reste plus prudente.
À qui doivent appartenir les licences premium ?
À votre entreprise ou à votre association, pas à l’agence qui a réalisé le site. Réclamez un tableau des abonnements avec le compte qui les porte et leur date de renouvellement : un changement de prestataire ne doit pas couper l’accès aux nouvelles versions. Sans abonnement actif, un module premium cesse de recevoir ses correctifs et finit par devenir une extension WordPress vulnérable.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vous ne savez plus à quoi servent la moitié de vos extensions ? Planifiez un appel visio de 20 minutes : nous parcourons la liste avec vous et repérons ce qu’il faut mettre à jour, remplacer ou supprimer sur votre site WordPress.