 0498 70 98 60
Mise à jour WordPress : planifier, tester et appliquer sans interrompre votre activité
Remettre à plus tard une mise à jour WordPress parce qu’on redoute un affichage cassé est compréhensible, mais c’est exactement ce qui laisse une faille documentée publiquement ouverte pendant des mois. Noyau, extensions, thèmes et moteur PHP suivent chacun leur propre cadence, et chaque semaine de retard élargit la surface d’attaque.
L’agence Référenceur organise pour les PME, commerces, fiduciaires et professions libérales du Luxembourg des mises à jour planifiées, testées puis consignées. Nous prenons aussi le relais quand un site WordPress infecté doit être assaini avant toute remise à niveau.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Ce guide s’intègre à notre guide de référence sur la sécurité WordPress. Il montre ce que WordPress gère seul, ce qui reste à votre charge et la façon d’avancer sans mettre en péril vos ventes, vos réservations ou vos demandes de contact.
Automatique ou manuel : qui met à jour quoi
La documentation officielle l’indique : sans intervention de votre part, les versions mineures du cœur (correctifs de maintenance et de sécurité) et les traductions s’appliquent automatiquement. Les sites installés à partir de la version 5.6 acceptent aussi d’office les versions majeures, alors qu’une installation antérieure garde le réglage qu’elle avait au départ, sauf modification manuelle.
Pour les extensions et les thèmes, la décision vous appartient. Selon la page officielle sur les mises à jour automatiques, la version 5.5 permet à un administrateur de les activer élément par élément. Elles tournent par défaut deux fois par jour, et un e-mail signale chaque réussite ou échec.
| Élément | Fonctionnement par défaut | Ce qui vous revient |
|---|---|---|
| Versions mineures du cœur | Installation automatique | S’assurer qu’aucune constante ni réglage d’hébergement ne la désactive |
| Versions majeures du cœur | Automatiques sur les installations récentes, pas forcément sur les anciennes | Vérifier le réglage, copier puis tester avant le passage |
| Extensions et thèmes de WordPress.org | Automatisation à activer au cas par cas | Décider ce qui peut tourner seul et suivre le reste |
| Extensions commerciales (multilingue, boutique, paiement) | Variable selon l’éditeur, souvent liée à une licence active | Tester d’abord : versions FR, DE, LB, EN et encaissements en dépendent |
| PHP du serveur | Piloté par l’hébergement, jamais par WordPress | Réclamer le passage à une branche encore maintenue |
Placée dans wp-config.php, la constante WP_AUTO_UPDATE_CORE peut modifier ce comportement. L’écran Tableau de bord > Mises à jour permet de constater le réglage effectivement appliqué.
Version de PHP : une affaire d’hébergement
WordPress n’a aucune prise sur la version de PHP, choisie par votre hébergeur. D’après la liste des versions supportées publiée par php.net, quatre branches restent maintenues fin octobre 2026, de 8.2 à 8.5. Pour la branche 8.2, seuls des correctifs de sécurité sont encore publiés, avec une fin de support fixée au 31 décembre 2026 ; la 8.3 en profite pour sa part jusqu’au 31 décembre 2027.
Côté WordPress.org, la recommandation porte sur PHP 8.3 ou plus récent, avec au minimum MariaDB 10.11 ou MySQL 8.0. Une branche en fin de vie n’est plus corrigée : votre serveur reste exposé, quand bien même chaque extension serait à jour.
L’outil Santé du site, dans le menu Outils, affiche la version en service. Avant de demander une migration, essayez le site sur la nouvelle version en préproduction, car une extension vieillissante peut déclencher des erreurs. Notre article sur le choix de la version PHP pour sécuriser WordPress décrit la marche à suivre.
Mettre à jour extensions WordPress : la procédure en six étapes
Dès que le site encaisse des paiements, prend des réservations ou collecte des prospects, chaque intervention mérite un minimum de préparation. Cette séquence réduit les risques sans alourdir la maintenance.
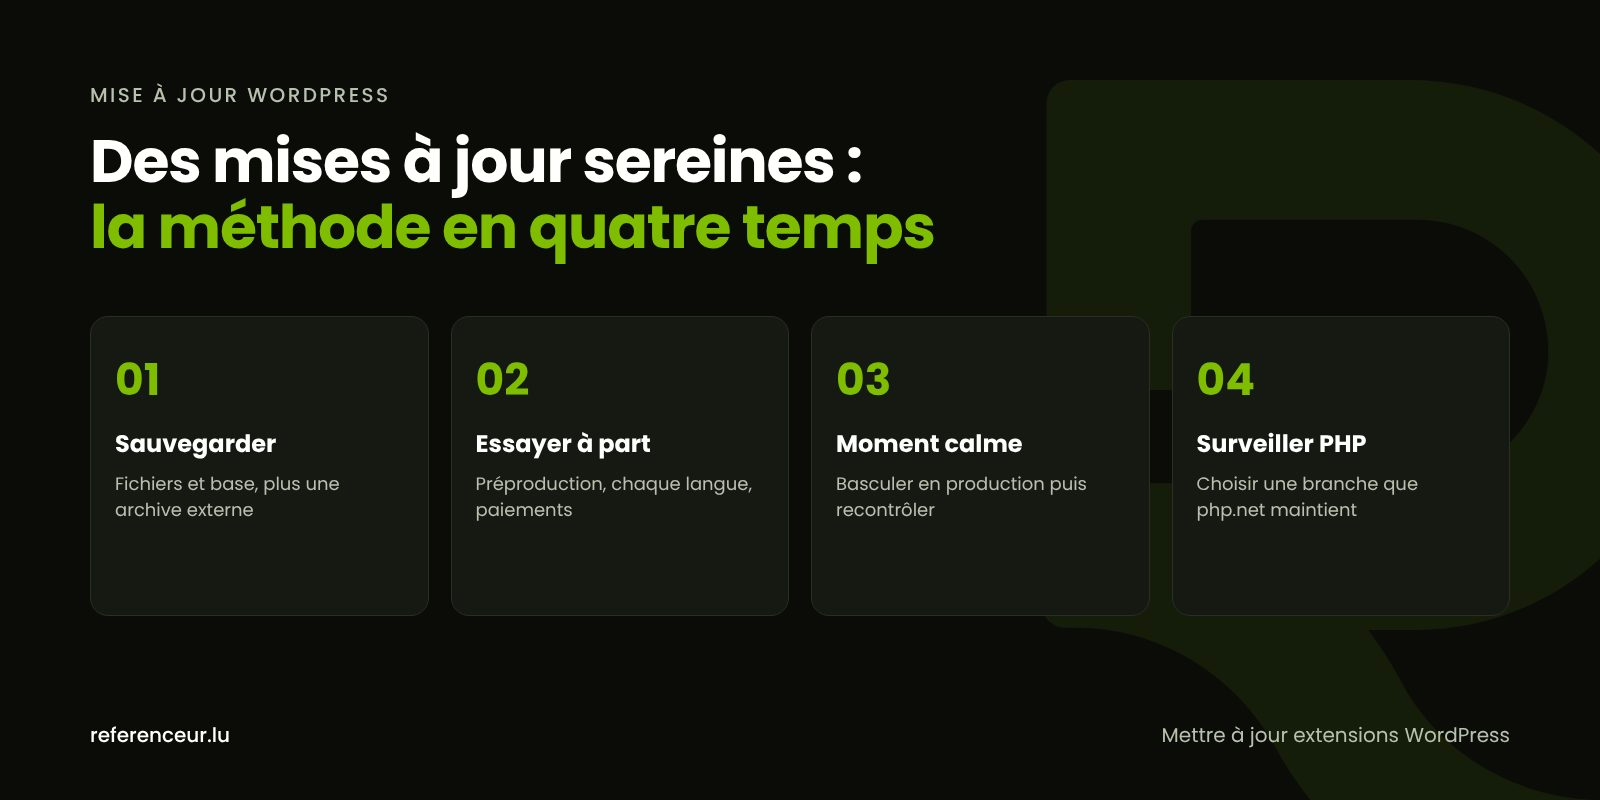
- Sauvegarder le site complet, en gardant un exemplaire à l’extérieur de l’hébergement, comme l’explique notre page sur la sauvegarde WordPress.
- Parcourir le journal des changements des modules critiques, à commencer par la boutique, le paiement, les formulaires, la traduction et le constructeur de pages.
- Appliquer en préproduction, sur une copie exclue des moteurs de recherche.
- Tester les parcours essentiels dans chaque langue : formulaires, panier, paiement, espace client, affichage sur mobile.
- Basculer en production à un moment calme, puis répéter les mêmes contrôles.
- Consigner les versions installées et les éventuels incidents dans un journal de maintenance.
wp core check-update
wp plugin list --update=available --fields=name,version,update_version
wp plugin update --all --dry-run
wp plugin update --all --exclude=woocommerce
Avec WP-CLI, la première commande signale une version du cœur disponible, la deuxième liste les extensions concernées et l’option --dry-run simule l’opération sans rien modifier. La dernière met tout à jour en laissant de côté une extension à traiter séparément. Si vous n’avez pas de terminal, l’administration de WordPress permet les mêmes actions. Ce qui compte, c’est de mettre à jour extensions WordPress et thèmes selon un rythme régulier plutôt qu’en un grand rattrapage annuel.
Quand une mise à jour casse une page
En cas d’erreur fatale, WordPress bascule dans un mode de récupération et expédie à l’adresse d’administration un message muni d’un lien de connexion particulier, grâce auquel l’extension fautive peut être désactivée. Vérifiez que cette boîte est toujours consultée.
Si l’administration reste inaccessible, il suffit de changer le nom du dossier de l’extension via SFTP pour la mettre hors circuit. Si le dysfonctionnement est plus étendu, revenez à la copie prise avant l’opération et prévenez l’éditeur du conflit. Ne gelez pas une extension sur une version dépassée : vous passeriez à côté du correctif de sécurité suivant.
Une extension délaissée par son auteur doit être remplacée. Sur WordPress.org, un avertissement apparaît lorsqu’une extension n’a pas été vérifiée avec les trois dernières versions majeures. Pour les identifier, consultez notre dossier sur les extensions WordPress vulnérables.
Veille, calendrier et responsabilités
Un correctif de sécurité s’installe au plus vite ; les évolutions fonctionnelles peuvent attendre une fenêtre hebdomadaire ou mensuelle. Côté surveillance des failles, le CIRCL, équipe de réponse aux incidents du secteur privé et des communes au Luxembourg, exploite Vulnerability-Lookup, un service public de recherche de vulnérabilités où l’on peut vérifier si une extension est concernée par une faille connue.
Le point décisif reste de désigner un responsable clairement identifié : vous-même, un prestataire ou l’hébergeur dans le cadre d’une offre infogérée. Fixez noir sur blanc la répartition des tâches (application, tests, conservation des copies, alerte en cas de faille critique), y compris pendant les congés. Sans responsable nommé, chacun suppose que l’autre s’en occupe.
Une mise à jour WordPress ne nettoie pas un site piraté
Vous observez des signes de piratage ? Ne lancez pas une remise à niveau générale en guise de remède. Réinstaller le noyau et les extensions laisse intact un fichier malveillant logé parmi les images, un administrateur fantôme ou du code injecté dans la base.
Le nettoyage vient d’abord, puis la remise à niveau complète, puis le durcissement de WordPress : comptes réduits au strict nécessaire, double authentification, édition de fichiers désactivée dans l’administration.
Une maintenance pilotée en visioconférence
Notre suivi se déroule entièrement en visioconférence, au moment qui arrange votre équipe, que l’entreprise soit à Strassen, à Diekirch ou à Grevenmacher. Une séance de cadrage recense les composants installés, la version PHP du serveur et la façon dont les copies sont produites.
Nous réalisons les premières opérations avec vous en partage d’écran, sur la préproduction puis sur le site public, en commentant chaque geste. Vous gardez l’enregistrement d’une courte formation, et une revue mensuelle du journal de maintenance assure le suivi.
Nous travaillons de cette façon avec des structures de Luxembourg-Ville comme de Mersch. Pour détecter rapidement les composants obsolètes, une analyse gratuite de sécurité vous attend sur cette page.
Mise à jour WordPress : ce que l’on nous demande souvent
Est-il raisonnable d’automatiser toutes les extensions ?
Pour des modules légers dont l’auteur publie régulièrement, c’est envisageable si des copies quotidiennes et un contrôle de disponibilité sont en place. Dès qu’il s’agit d’encaissement, de traduction, de commandes ou de mise en page avancée, une mise à jour WordPress validée en préproduction demeure la voie la plus sage. Laissez en revanche les correctifs mineurs du noyau s’appliquer seuls.
Mon site en quatre langues risque-t-il davantage ?
Un peu, car l’extension multilingue, le thème et le constructeur de pages évoluent souvent en même temps. Une version allemande ou luxembourgeoise peut perdre ses liaisons ou montrer des blocs restés en français. D’où l’intérêt d’un test dans chaque langue en préproduction, précédé d’une copie complète permettant de revenir en arrière si nécessaire.
Comment connaître la version de PHP utilisée ?
Ouvrez Outils > Santé du site, puis l’onglet d’informations : vous y lirez la version PHP ainsi que celle du serveur de base de données. Comparez-la à la liste des versions supportées publiée par php.net. Si la branche n’est plus maintenue, demandez une migration à votre hébergeur, après avoir testé le site sur la nouvelle version en préproduction.
Dois-je mettre à jour extensions WordPress inactives ?
Le plus sûr est de les supprimer. Désactiver ne retire rien du serveur : le code reste accessible et une vulnérabilité peut y être exploitée. Au lieu de mettre à jour extensions WordPress que plus personne n’utilise, supprimez-les. Chaque module retiré réduit à la fois la charge de maintenance et la surface exposée.
Une extension « nulled » peut-elle faire l’affaire ?
Non. Ces versions piratées d’extensions payantes ne reçoivent aucun correctif officiel et contiennent parfois une porte dérobée dès le premier jour. Elles figurent parmi les causes classiques de réinfection après assainissement. Achetez une licence valide auprès de l’éditeur, ou choisissez une solution équivalente activement suivie sur WordPress.org.
L’hébergeur ou l’agence : qui doit s’en charger ?
Relisez votre contrat. Une formule d’hébergement standard couvre la machine et éventuellement PHP, très rarement les extensions. Un service infogéré ou une convention de maintenance peut englober la mise à jour WordPress de bout en bout. Mettez la répartition des rôles par écrit pour qu’aucune tâche ne tombe entre deux chaises.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des mises à jour en attente s’empilent dans votre tableau de bord ? Réservez un appel en visio : nous diagnostiquons ensemble votre site, ses extensions, ses thèmes et sa version de PHP, puis nous définissons un calendrier de maintenance adapté à votre activité.