 0498 70 98 60
Spam japonais WordPress : stopper l’injection et nettoyer l’index Google
Personne, au bureau, ne voit le spam japonais WordPress. Il surgit dans les résultats de Google : des titres en idéogrammes, des montres et des sacs de marque bradés, le tout affiché sous le nom de votre fiduciaire ou de votre boutique. Vous ouvrez le site pour vérifier, et la page d’accueil paraît pourtant intacte.
L’agence Référenceur aide les PME, commerces et professions libérales du Grand-Duché à sortir de ce piratage de référencement en menant deux chantiers dans le bon ordre : supprimer le mécanisme qui fabrique les pages sur le serveur, puis vider l’index de Google des adresses parasites. Inverser ces étapes revient à travailler pour rien.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Ce dossier complète notre guide sur la sécurité des sites WordPress. Si vous n’êtes pas encore certain d’avoir été piraté, passez en revue les signes d’un site WordPress compromis ou lancez l’analyse gratuite de sécurité disponible sur cette page.
Spam japonais WordPress : un piratage qui se cache
L’attaquant ne modifie pas vos pages existantes : il en fabrique des milliers d’autres à la volée, souvent sous des répertoires aux noms aléatoires, pour vendre de la contrefaçon ou revendre votre réputation à des sites douteux. Votre domaine, ancien et considéré comme fiable, lui sert de vitrine sans rien lui coûter.
Le mécanisme s’appuie sur le cloaking : le script reconnaît Googlebot et lui livre le spam, tandis qu’un visiteur ordinaire reçoit une page normale ou un message « page introuvable ». D’après l’article de Google consacré à ce piratage sur web.dev, ce faux 404 vise précisément à faire croire au propriétaire que les pages n’existent plus.
Autre trace fréquente : un propriétaire inconnu dans la Search Console. En validant le domaine grâce à un jeton dynamique généré par une règle du .htaccess, le pirate peut modifier certains réglages et déposer ses propres sitemaps pour accélérer l’indexation de ses fausses pages.
Dresser l’inventaire des pages spam indexées Google
Effacer d’abord, chercher ensuite : c’est l’erreur classique. Un relevé des pages spam indexées Google vous indique au contraire l’ampleur de l’attaque, les répertoires visés et les langues touchées, et il servira plus tard à vérifier que tout a bien disparu.
Ouvrez le rapport « Problèmes de sécurité » de la Search Console, qui donne des exemples d’URL quand Google a détecté du contenu piraté. Complétez par une requête site:votredomaine.lu et par le rapport Performances, où apparaissent parfois des requêtes en japonais sans lien avec votre métier.
Un site luxembourgeois existe souvent en français, en allemand, en anglais, parfois en luxembourgeois : répétez la recherche pour chaque répertoire de langue. Passez enfin quelques adresses suspectes dans l’outil d’inspection d’URL, avec le test en direct, pour voir le code réellement servi à Googlebot. Notez tout dans un tableur partagé.
Éliminer le générateur de pages sur le serveur
Masquer les résultats sans assainir l’hébergement ne sert à rien : les pages renaissent dès la visite suivante du robot. Conservez d’abord une copie complète des fichiers et de la base, hors ligne, comme pièce à conviction qui ne retournera jamais en production.
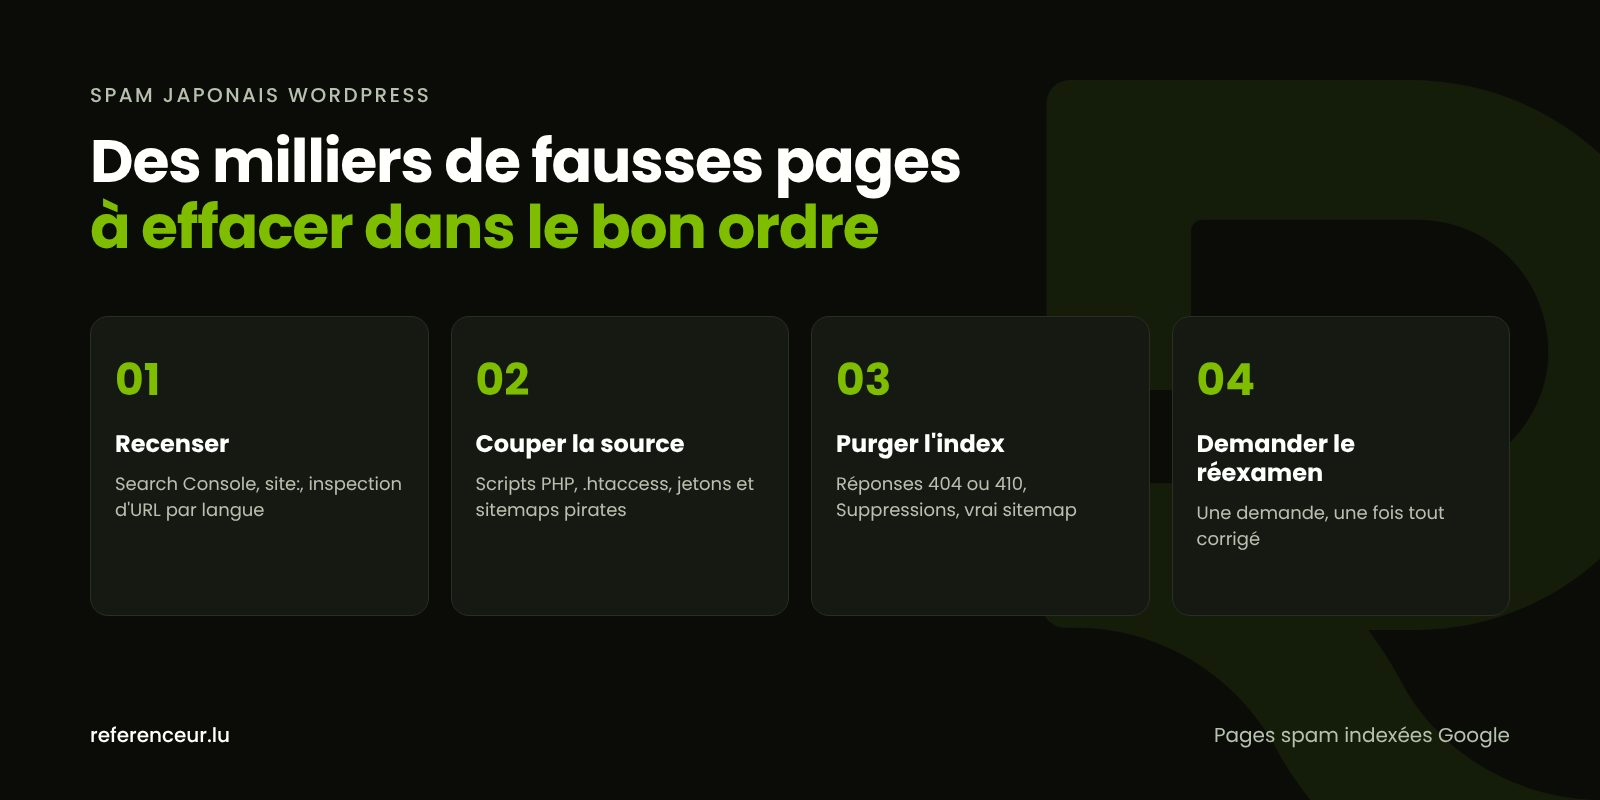
Google cite parmi les fichiers souvent infectés index.php, wp-load.php, 404.php et view.php, ainsi que des règles RewriteRule du .htaccess qui renvoient les adresses de spam vers un script PHP caché. Les blocs illisibles qui appellent base64_decode, eval ou gzinflate sont à examiner en priorité.
wp core verify-checksums
wp plugin verify-checksums --all
wp post list --post_type=any --post_status=any --orderby=date --order=DESC --fields=ID,post_type,post_date,post_title
Les deux premières lignes WP-CLI comparent le cœur et les extensions du répertoire officiel à leurs versions d’origine. La dernière affiche les contenus les plus récents, tous statuts confondus, pour démasquer une série de publications que personne n’a rédigées. Notre méthode pour désinfecter un WordPress recense les autres cachettes à fouiller.
Dans la Search Console, révoquez le propriétaire non autorisé, supprimez son jeton de validation et retirez les sitemaps que vous n’avez pas envoyés. Testez ensuite une adresse de jeton inventée, du type votredomaine.lu/google1234abcd.html : une réponse 404 indique que le mécanisme dynamique a disparu.
Purger l’index : 404, 410 et outil Suppressions
Le serveur assaini, chaque adresse parasite doit répondre par une erreur 404 ou 410. C’est en constatant ce code lors de ses passages que Googlebot retire durablement une page de son index.
| Cas de figure | Geste à faire | Résultat visé |
|---|---|---|
| Fausse URL supprimée du serveur | Laisser répondre 404 ou 410 | Disparition progressive à chaque exploration |
| Résultat gênant sur le nom de l’entreprise | Demande dans l’outil Suppressions | Masquage temporaire d’environ six mois |
| Sitemap ajouté par le pirate | Le supprimer, renvoyer le sitemap légitime | Robot réorienté vers vos vraies pages |
| Envie de bloquer via robots.txt | S’abstenir | Googlebot doit pouvoir lire la 404 |
| Redirection de toutes les URL vers l’accueil | Éviter | Risque de « soft 404 », sortie ralentie |
L’outil Suppressions ne retire rien de l’index : selon la documentation de Google, il masque un résultat pendant environ six mois. Gardez-le pour les adresses les plus visibles sur votre marque, en laissant les codes 404 et 410 faire le travail de fond.
Soumettez ensuite votre sitemap authentique, produit par WordPress ou votre extension SEO, en le déclinant par langue si le site est multilingue. L’exploration se concentre alors sur vos contenus réels pendant que les fausses pages s’effacent.
Demander le réexamen au bon moment
Lorsque la Search Console signale du contenu piraté, la demande de réexamen ne s’envoie qu’une fois l’ensemble du site corrigé. Google prévient qu’une demande déposée trop tôt ne fait que prolonger le signalement.
Décrivez précisément la situation : type d’attaque, mesures prises, état actuel, par exemple « script générateur supprimé, extension vulnérable mise à jour, propriétaire inconnu révoqué ». L’examen d’un site piraté avec spam peut prendre plusieurs semaines ; patientez jusqu’à la réponse avant toute nouvelle demande.
Si les navigateurs affichent en plus un écran d’alerte rouge, consultez notre page sur un site WordPress inscrit sur liste noire pour contrôler l’état Safe Browsing du domaine.
Prévenir une nouvelle injection de pages
Ce type d’attaque entre le plus souvent par une extension ou un thème non maintenu, ou par un mot de passe recyclé. Quatre habitudes réduisent nettement le risque.
- Composants à jour : cœur, extensions, thème et PHP, avec un œil sur les extensions WordPress vulnérables que vous utilisez.
- Accès limités : un compte nominatif par personne, double authentification, aucun administrateur superflu.
- Sauvegardes externes, conservées hors du serveur et vérifiées par une vraie restauration.
- Contrôles réguliers : alertes Search Console activées, revue mensuelle des pages indexées et des propriétaires déclarés.
Si le site lui-même est trop ancien pour être maintenu sereinement, une refonte du site internet sur une base WordPress saine coûte souvent moins d’efforts que des nettoyages à répétition.
Côté données, gardez en tête que l’attaquant disposait d’un accès au serveur. Si des données personnelles ont pu être consultées, le RGPD prévoit une notification à la Commission nationale pour la protection des données (CNPD) dans les 72 heures, sauf risque improbable. Le CIRCL, l’équipe de réponse aux incidents pour le secteur privé et les communes, reçoit aussi les signalements.
Un accompagnement à distance, entièrement en visio
Tout se joue sur le serveur et dans la Search Console : ce piratage se traite donc parfaitement à distance. Une séance de cadrage en visioconférence permet de vérifier les accès, de partager le relevé des adresses parasites et de répartir les tâches entre vous, l’hébergeur et nous.
Le nettoyage et les réglages se font ensuite en partage d’écran ou avec des accès temporaires. Chaque action est consignée dans un journal écrit, réutilisable tel quel dans la demande de réexamen.
Un suivi mensuel mesure ensuite la décrue des fausses pages et le retour de vos contenus légitimes, pour une entreprise de Differdange, de Mersch ou de Grevenmacher. Nos pages création de sites au Grand-Duché de Luxembourg et assistance pour un site WordPress piraté présentent l’intervention en détail.
Spam japonais WordPress : vos questions
Pourquoi ne vois-je pas les pages en japonais sur mon propre site ?
Parce que le script sert le spam uniquement à Googlebot, ou aux visiteurs qui arrivent d’un moteur de recherche. Connecté à l’administration ou en tapant l’adresse, vous recevez une page normale ou un faux message d’erreur. Le test en direct de l’inspection d’URL montre ce que Google reçoit réellement et confirme la présence du spam japonais WordPress.
Quand les pages spam indexées Google sortiront-elles des résultats ?
Aucun délai n’est garanti : tout dépend de la fréquence d’exploration de votre domaine. Quand les pages spam indexées Google répondent par une 404 ou une 410, elles sortent peu à peu des résultats. En attendant, l’outil Suppressions masque les plus visibles pendant environ six mois, ce qui laisse le temps à l’index de se mettre à jour.
La version allemande de mon site peut-elle être touchée seule ?
Oui. L’injection peut viser un seul répertoire de langue, un sous-domaine ou tout le domaine. Lancez une recherche site: sur chaque version, ouvrez le rapport Pages de la Search Console et contrôlez chaque sitemap. Un nettoyage limité à la version française laisserait des adresses parasites actives en allemand ou en anglais.
Mon référencement local va-t-il en souffrir ?
Probablement, tant que l’attaque dure. Google peut afficher des avertissements ou réduire la visibilité des pages concernées, et des milliers d’adresses parasites consomment une partie de l’exploration. Pour un commerce qui vise une clientèle à Pétange ou à Luxembourg-Ville, l’image souffre aussi : des résultats en japonais sous votre nom dissuadent le clic.
Faut-il reconstruire le site après une telle attaque ?
Pas forcément. Si le cœur, les extensions et le thème peuvent être réinstallés depuis leurs sources officielles et que la base est assainie, un nettoyage suffit souvent. La reconstruction se justifie quand le site dépend d’un thème abandonné, d’extensions sans support ou d’un code sur mesure que plus personne ne maintient.
Ce spam est-il une violation de données au sens du RGPD ?
Pas automatiquement. Le spam japonais WordPress cible votre référencement, mais il prouve qu’un tiers a pu agir sur le serveur. Vérifiez si la base, les formulaires ou les comptes clients étaient accessibles. Si des données personnelles ont pu être exposées, une notification à la CNPD peut s’imposer dans les 72 heures : faites le point avec un conseiller.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des résultats en japonais apparaissent sous le nom de votre entreprise ? Réservez un appel visio de 20 minutes pour diagnostiquer le site : nous parcourons la Search Console avec vous, chiffrons l’ampleur de l’injection et fixons l’ordre des opérations.